Apa Itu Verifikasi SSL? Pengertian dan Cara Mengaktifkannya
Oleh
Ita Sugiharti
Halo DomaiNesians! Verifikasi SSL (Secure Sockets Layer) adalah proses penting untuk memastikan koneksi antara klien dan server terenkripsi dengan aman.
Daftar Isi
Proses ini bertujuan untuk memeriksa apakah sertifikat SSL yang digunakan valid, terpercaya, dan benar-benar sesuai dengan domain yang diakses. Tanpa verifikasi SSL yang tepat, data sensitif akan berisiko disadap oleh pihak ketiga melalui serangan man-in-the-middle.
Dengan menerapkan verifikasi SSL, kamu tidak hanya melindungi privasi dan keamanan data, tetapi juga meningkatkan kepercayaan pengguna terhadap website atau aplikasi yang kamu kelola. Hal inilah yang menjadi fondasi penting bagi performa dan reputasi sebuah situs di era digital saat ini.
Dalam panduan kali ini, kita akan belajar apa itu verifikasi SSL, mengapa penting untuk aplikasi web modern, dan bagaimana cara menerapkannya di berbagai platform dan layanan. Yuk, simak artikelnya sampai habis ya!
Apa Itu Verifikasi SSL?
Verifikasi SSL adalah proses pengecekan untuk memastikan sertifikat SSL (Secure Sockets Layer) pada sebuah website atau server benar-benar valid, diterbitkan oleh Certificate Authority (CA) yang terpercaya, dan sesuai dengan domain yang diakses.
SSL sendiri adalah teknologi keamanan yang mengenkripsi data antara browser (klien) dan server, sehingga informasi yang dikirim tidak bisa dibaca oleh pihak ketiga. Nah, verifikasi SSL berfungsi untuk memastikan bahwa koneksi yang terenkripsi itu tidak hanya aman, tapi juga dapat dipercaya.
Saat proses verifikasi dilakukan, browser atau aplikasi akan memeriksa beberapa hal penting, seperti:
- Apakah sertifikat SSL masih berlaku (belum kadaluarsa).
- Siapa penerbit sertifikatnya (CA resmi atau tidak).
- Apakah nama domain cocok dengan yang tertera di sertifikat.
Jika salah satu pengecekan ini gagal, biasanya akan muncul pesan peringatan seperti “Your connection is not private” atau “SSL certificate not trusted”.
Dengan kata lain, verifikasi SSL adalah gerbang keamanan pertama yang melindungi pengguna dari risiko serangan man-in-the-middle, pencurian data, hingga penipuan phishing.
Perbedaan Antara Verifikasi SSL dan Enkripsi SSL
Banyak orang sering menganggap SSL/TLS hanya sebatas teknologi enkripsi. Padahal, di balik SSL/TLS ada dua fungsi utama yang berbeda namun saling melengkapi, yaitu Verifikasi SSL dan Enkripsi SSL.
- SSL Encryption (Enkripsi SSL): mengenkripsi data di antara klien dan server agar tidak dapat dibaca oleh pihak ketiga.
- SSL Verification (Verifikasi SSL): memastikan sertifikat yang digunakan sah, valid, dan benar-benar berasal dari server yang asli, bukan server palsu milik peretas.
Keduanya bekerja bersama untuk menciptakan koneksi internet yang aman. Tanpa verifikasi, data memang akan terenkripsi, tapi bisa diarahkan ke server yang palsu. Sementara tanpa enkripsi, meskipun server sudah diverifikasi, namun data tetap akan bisa dibaca oleh siapa saja.
Untuk membantu kamu lebih memahami perbedaan antara verifikasi SSL dan enkripsi SSL, berikut tabel perbandingan di antara keduanya:
| Aspek | Verifikasi SSL | Enkripsi SSL |
| Tujuan | Memastikan identitas server dan validitas sertifikat SSL | Melindungi data yang dikirim/diterima agar tidak bisa dibaca pihak ketiga |
| Waktu terjadi | Saat proses awal handshake SSL/TLS | Setelah koneksi aman berhasil dibentuk |
| Cara kerja | Mengecek rantai sertifikat, domain, masa berlaku, hingga status revocation | Menggunakan algoritma kriptografi untuk mengenkripsi data |
| Perlindungan | Mencegah serangan man-in-the-middle (MITM), pemalsuan, dan penipuan online | Mencegah penyadapan data saat proses transmisi |
Cara Kerja Rantai Sertifikat (Certificate Chain)
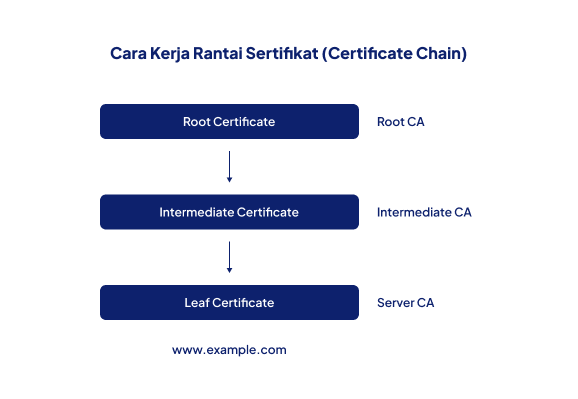
Ketika kamu membuka sebuah website dengan HTTPS, keamanan koneksi tidak hanya bergantung pada satu sertifikat saja. Ada sebuah sistem bernama Certificate Chain atau rantai sertifikat, yang berfungsi membuktikan bahwa sertifikat SSL/TLS pada server benar-benar valid dan terpercaya.
Rantai sertifikat ini terdiri dari beberapa lapisan yang saling terhubung, antara lain:
- Leaf Certificate: sertifikat milik server atau domain (contoh: www.example.com).
- Intermediate Certificate: sertifikat perantara dari Certificate Authority (CA) root yang berfungsi sebagai penghubung sekaligus penambah keamanan.
- Root Certificate: sertifikat utama yang diterbitkan oleh root CA dan sudah tersimpan di trust store sistem operasi atau browser.
Dengan adanya rantai ini, browser dapat membangun jalur kepercayaan dari sertifikat server sampai ke root CA. Jika salah satu bagian hilang atau tidak valid, maka proses verifikasi akan gagal, dan koneksi dianggap tidak aman.
Proses Verifikasi SSL di Browser
Ketika kamu mengakses sebuah website dengan HTTPS, browser modern akan menjalankan serangkaian proses untuk memastikan koneksi benar-benar aman. Berikut tahapan verifikasi SSL di browser:
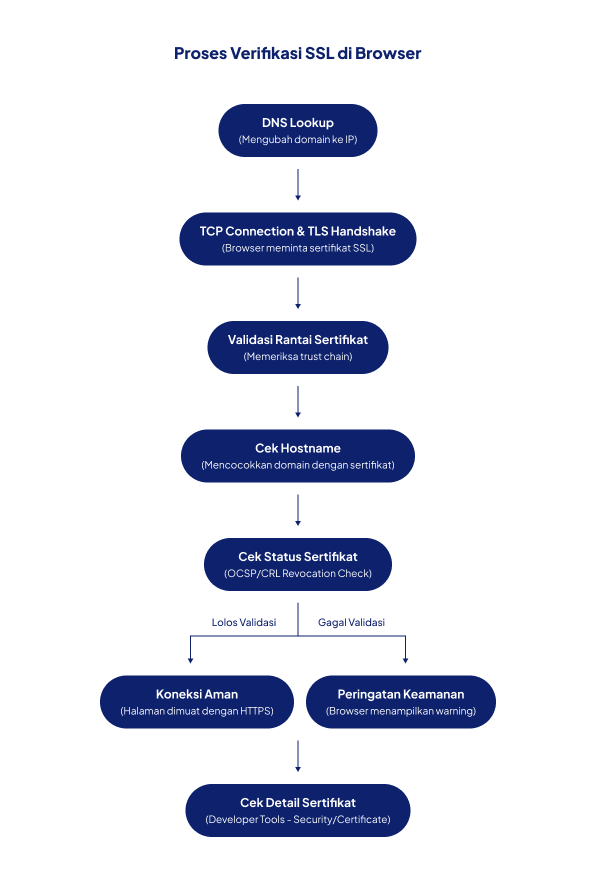
- DNS Lookup: browser menerjemahkan nama domain menjadi alamat IP.
- Koneksi TCP & TLS Handshake: browser meminta sertifikat SSL dari server untuk memulai koneksi terenkripsi.
- Validasi Rantai Sertifikat: browser memeriksa jalur kepercayaan (trust chain) mulai dari sertifikat server hingga root certificate.
- Pengecekan Hostname: memastikan nama domain yang dikunjungi sesuai dengan sertifikat SSL yang digunakan.
- Cek Status Sertifikat (Revocation Check): dilakukan melalui OCSP atau CRL untuk memastikan sertifikat tidak dicabut.
- Memuat Halaman atau Menampilkan Peringatan: jika semua validasi berhasil, halaman web akan dimuat dengan koneksi aman (ikon gembok). Jika gagal, browser menampilkan peringatan keamanan.
- Melihat Detail Sertifikat: pengguna dapat memeriksa informasi sertifikat melalui Developer Tools pada tab Security atau Certificate.
Alat CLI untuk Verifikasi Sertifikat SSL
Selain menggunakan browser, kamu juga bisa melakukan verifikasi sertifikat SSL/TLS langsung dari terminal dengan bantuan Command Line Interface (CLI) tools. Cara ini biasanya digunakan oleh administrator server atau developer untuk mengecek detail sertifikat dan memastikan koneksi aman.
Berikut beberapa tools yang sering dipakai:
1. openssl s_client
Contoh perintah:
|
1 |
openssl s_client -connect example.com:443 -servername example.com -showcerts |
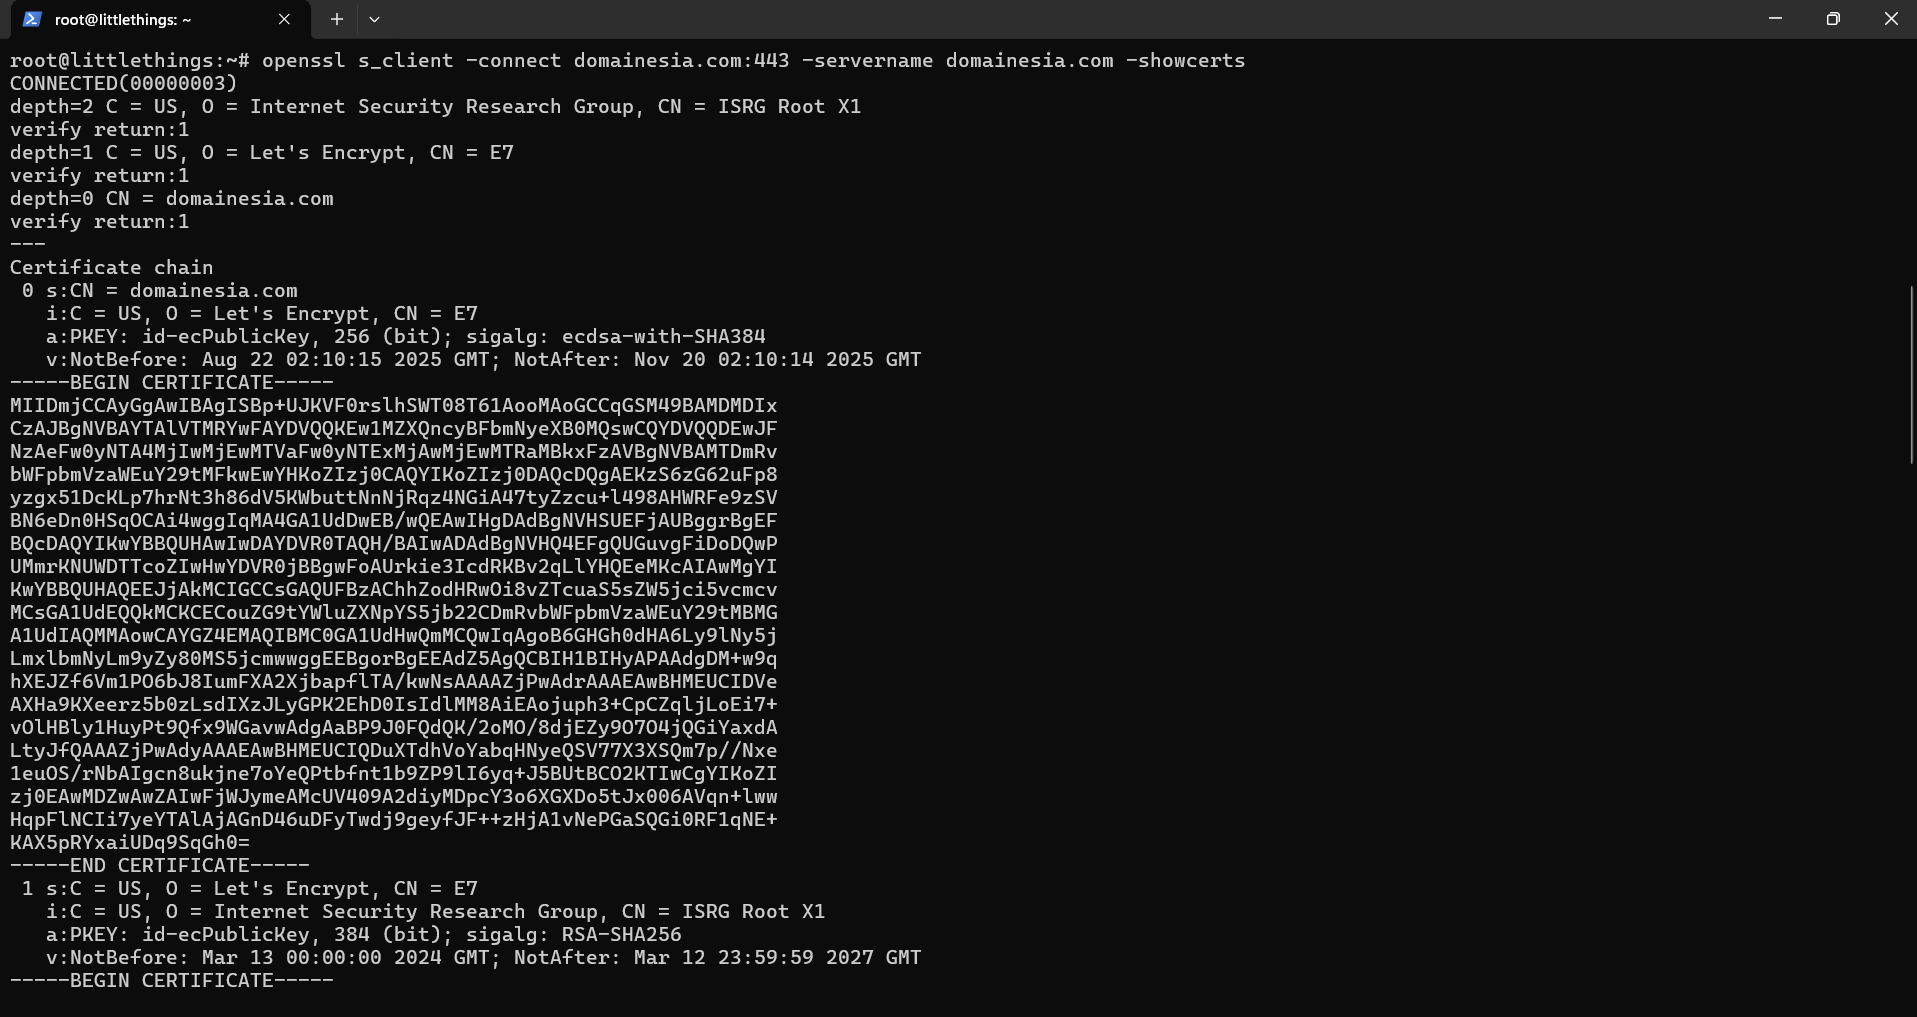
Fungsi:
- Menampilkan rantai sertifikat lengkap dari server.
- Memberikan status validasi. Jika hasilnya verify return:1, artinya sertifikat valid dan lolos pemeriksaan.
2. curl –verbose
Contoh perintah:
|
1 |
curl https://example.com -v |
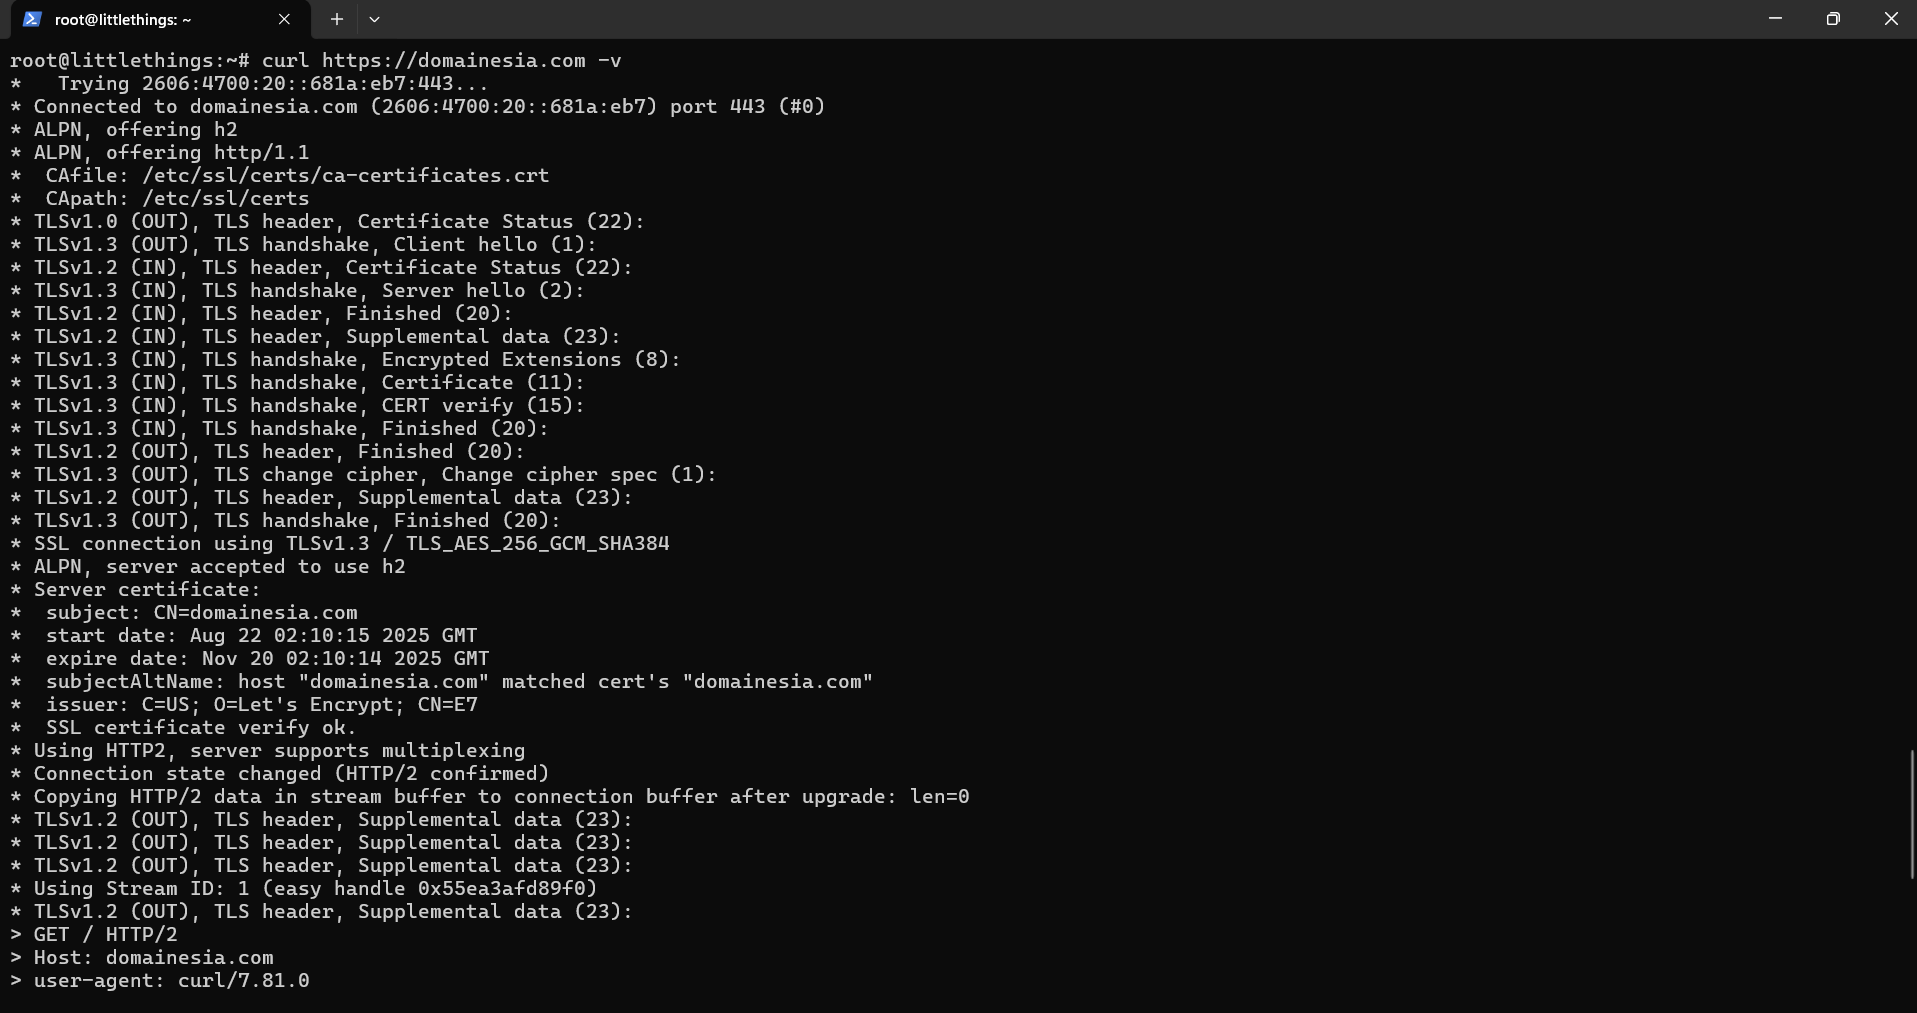
Fungsi:
- Menampilkan detail proses koneksi, termasuk negosiasi SSL/TLS.
- Jika ada error pada sertifikat, pesan kesalahannya akan langsung terlihat jelas.
3. openssl verify
Contoh perintah:
|
1 |
openssl verify -CAfile chain.pem server.pem |
Fungsi:
- Memeriksa apakah file server.pem valid terhadap chain.pem.
- Jika sertifikat valid, output akan menampilkan status “OK”.
Tools Online untuk Verifikasi SSL
Jika kamu tidak ingin menggunakan perintah terminal, ada banyak tools online gratis yang bisa membantu memeriksa sertifikat SSL pada website. Tools ini sangat praktis karena hanya perlu memasukkan nama domain, lalu laporan detail akan muncul secara otomatis.
Berikut beberapa rekomendasi tools cek SSL:
1. SSL Labs – SSL Server Test
Image Source: SSLLabs
Tools populer dari Qualys ini mampu memberikan laporan lengkap mengenai:
- Konfigurasi SSL/TLS pada server
- Versi protokol yang digunakan
- Cipher suite yang aktif
- Tingkat keamanan (diberi skor A sampai F)
Dengan hasil tes ini, kamu bisa langsung tahu apakah website sudah aman atau masih ada celah yang perlu diperbaiki.
2. SSL Checker – DigiCert
Image Source: DigiCert
Tools ini cukup sederhana namun efektif untuk:
- Mengecek apakah sertifikat SSL sudah terpasang dengan benar
- Mendeteksi error umum seperti sertifikat expired atau intermediate certificate yang hilang
- Menampilkan detail sertifikat agar lebih mudah dianalisis
Tools ini sangat berguna terutama setelah kamu melakukan instalasi atau perpanjangan SSL, agar kamu bisa memastikan semuanya berjalan lancar.
Mengaktifkan Verifikasi SSL di Kode Aplikasi
Agar koneksi API atau layanan eksternal lebih aman, verifikasi SSL di dalam kode aplikasi wajib diaktifkan. Dengan begitu, aplikasi hanya akan berkomunikasi dengan server yang memiliki sertifikat valid dan terpercaya. Jika sertifikat tidak sesuai, proses koneksi langsung gagal sehingga data tetap terlindungi.
Berikut contoh penerapannya di beberapa bahasa pemrograman populer:
1. Python (menggunakan requests)
|
1 2 3 4 |
import requests resp = requests.get('https://api.example.com', timeout=10) print(resp.status_code) |
- Secara default, library requests di Python sudah melakukan verifikasi SSL otomatis.
- Jika sertifikat server tidak valid atau tidak terpercaya, request akan gagal dan error muncul.
- Hal ini mencegah aplikasi terhubung ke server palsu.
2. Node.js (menggunakan axios)
|
1 2 3 4 5 6 7 8 9 10 11 12 13 |
const agent = new (require('https').Agent)({ rejectUnauthorized: true }); axios.get('https://api.example.com', { httpsAgent: agent }) .then(response => { console.log(response.status); }) .catch(error => { if (error.code === 'ECONNRESET' || error.code === 'ENOTFOUND') { console.error(`SSL verification failed. Error: ${error.message}`); } else { console.error(`Request failed. Error: ${error.message}`); } }); |
- Dengan opsi rejectUnauthorized: true, Node.js memastikan sertifikat server harus valid.
- Jika sertifikat salah, tidak terpercaya, atau sudah kadaluarsa, request akan otomatis gagal.
- Cara ini menambah lapisan keamanan saat aplikasi berkomunikasi dengan API eksternal.
Kesimpulan
Verifikasi SSL bukan hanya soal enkripsi data, tapi juga memastikan koneksi benar-benar menuju server yang sah dan terpercaya. Dengan memahami cara kerja SSL, mengintegrasikannya ke dalam aplikasi, serta mampu mengatasi potensi error yang muncul, kamu bisa meningkatkan keamanan web dan melindungi pengguna dari serangan berbahaya seperti Man-in-the-Middle (MITM).
Jika kamu ingin membangun website atau aplikasi dengan tingkat keamanan tinggi, pastikan menggunakan server yang stabil dan fleksibel. Dengan Cloud VPS DomaiNesia, kamu bisa mengelola SSL, keamanan, dan performa server dengan lebih mudah dan andal. Jadi, yuk cek Cloud VPS DomaiNesia sekarang dan mulai bangun infrastruktur yang aman untuk bisnismu!

Ita Sugiharti
If this post has reached you, then I hope it helps. If you have any questions or feedback, just leave a comment.