Apa Itu Podman? Cara Kerja & Alternatif Docker Tanpa Daemon
Oleh
Ita Sugiharti
Halo DomaiNesians! Dalam beberapa tahun terakhir, dunia container tidak lagi hanya berbicara tentang Docker. Seiring meningkatnya kebutuhan keamanan dan standar enterprise, Podman adalah salah satu alternatif Docker yang mulai muncul sebagai container engine alternatif yang semakin banyak dibicarakan.
Podman bukan sekadar pengganti Docker, tetapi representasi dari arah baru pengelolaan container yang lebih aman dan selaras dengan sistem Linux modern. Podman kini menjadi bagian penting dalam diskusi container runtime, terutama di lingkungan server, cloud, dan enterprise infrastructure. Lalu, apa itu Podman sebenarnya?
Apa Itu Podman?
Selain Docker, pernahkah kamu mendengar apa itu Podman? Podman adalah container engine yang dirancang dengan fokus pada keamanan, kontrol sistem, dan kesesuaian dengan cara kerja Linux di lingkungan server. Tool ini hadir untuk menjawab kebutuhan menjalankan container tanpa bergantung pada proses pusat yang selalu aktif.
Jika container engine lain menekankan kemudahan penggunaan dari sisi developer, Podman lebih menekankan bagaimana container dijalankan dengan aman, terisolasi, dan transparan di level sistem operasi. Karena itu, Podman sangat optimal digunakan di server Linux production, terutama ketika aspek keamanan dan kontrol proses menjadi prioritas.
Karakteristik Podman
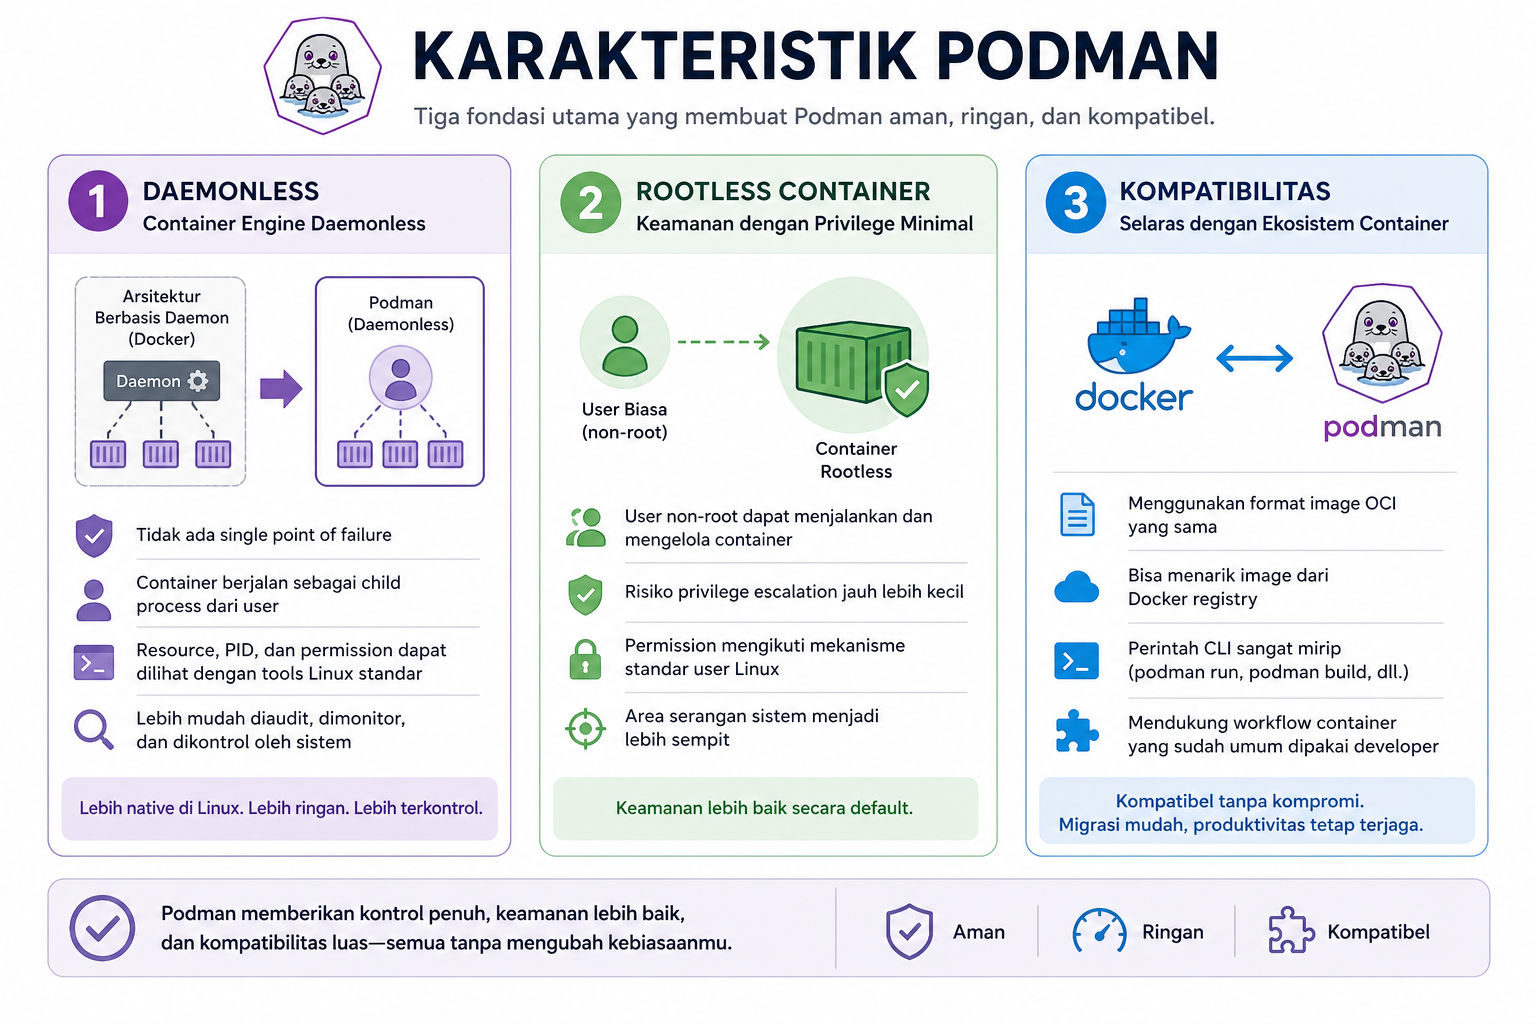
Sebelum melihat bagaimana Podman digunakan di berbagai lingkungan, kamu perlu memahami tiga karakteristik teknis yang menjadi fondasinya. Dari arsitektur tanpa daemon, dukungan rootless container, hingga kompatibilitas dengan standar container modern, di sinilah letak pembeda utama Podman.
1. Podman sebagai Container Engine Daemonless
Ciri paling menonjol dari Podman adalah arsitekturnya yang daemonless. Tidak ada service background yang harus terus berjalan untuk mengelola container. Setiap container dijalankan langsung sebagai proses biasa di Linux.
Implikasinya cukup signifikan:
- Tidak ada single point of failure seperti pada arsitektur berbasis daemon
- Container berjalan sebagai child process dari user yang menjalankannya
- Resource, PID, dan permission bisa dilihat langsung melalui tools standar Linux
- Lebih mudah diaudit, dimonitor, dan dikontrol oleh sistem operasi
Model ini membuat Podman terasa jauh lebih “native” di Linux. Container tidak lagi dikelola oleh satu service khusus, tetapi benar-benar menjadi bagian dari proses sistem yang bisa dikontrol penuh oleh administrator.
2. Rootless Container sebagai Nilai Utama Podman
Fitur penting berikutnya dari Podman adalah kemampuan menjalankan container tanpa akses root. Konsep ini dikenal sebagai rootless container dan menjadi pembeda besar dibanding banyak container engine lain.
Dalam praktiknya, container bisa dijalankan oleh user biasa tanpa hak administrator. Jika terjadi kerentanan di dalam container, dampaknya tidak langsung menjalar ke level sistem karena proses tersebut tidak memiliki privilege tinggi.
Dampaknya terhadap keamanan sangat terasa:
- User non-root dapat menjalankan dan mengelola container
- Risiko privilege escalation jauh lebih kecil
- Permission mengikuti mekanisme standar user Linux
- Area serangan sistem menjadi lebih sempit
Karena itu, Podman sangat menarik bagi organisasi dengan standar keamanan ketat dan kebutuhan audit yang tinggi.
3. Kompatibilitas dengan Ekosistem Container
Meskipun memiliki arsitektur berbeda, Podman tetap mengikuti standar container modern dari Open Container Initiative. Format image, cara distribusi, dan cara menjalankan container tetap konsisten dengan praktik yang sudah umum digunakan.
Artinya, image yang biasa kamu jalankan melalui Docker tetap bisa dijalankan di Podman tanpa modifikasi. Proses migrasi atau penggunaan berdampingan menjadi sangat mudah, tanpa perlu mengubah pipeline yang sudah ada.
Bentuk kompatibilitas yang paling terasa:
- Menggunakan format image OCI yang sama
- Bisa menarik image dari Docker registry
- Perintah CLI sangat mirip (podman run, podman build, dan seterusnya)
- Mendukung workflow container yang sudah umum dipakai developer
Dengan kompatibilitas ini, Podman adalah alternatif yang lebih aman dan terkontrol tanpa memutus kebiasaan lama di ekosistem container.
Podman dalam Ekosistem Container Modern
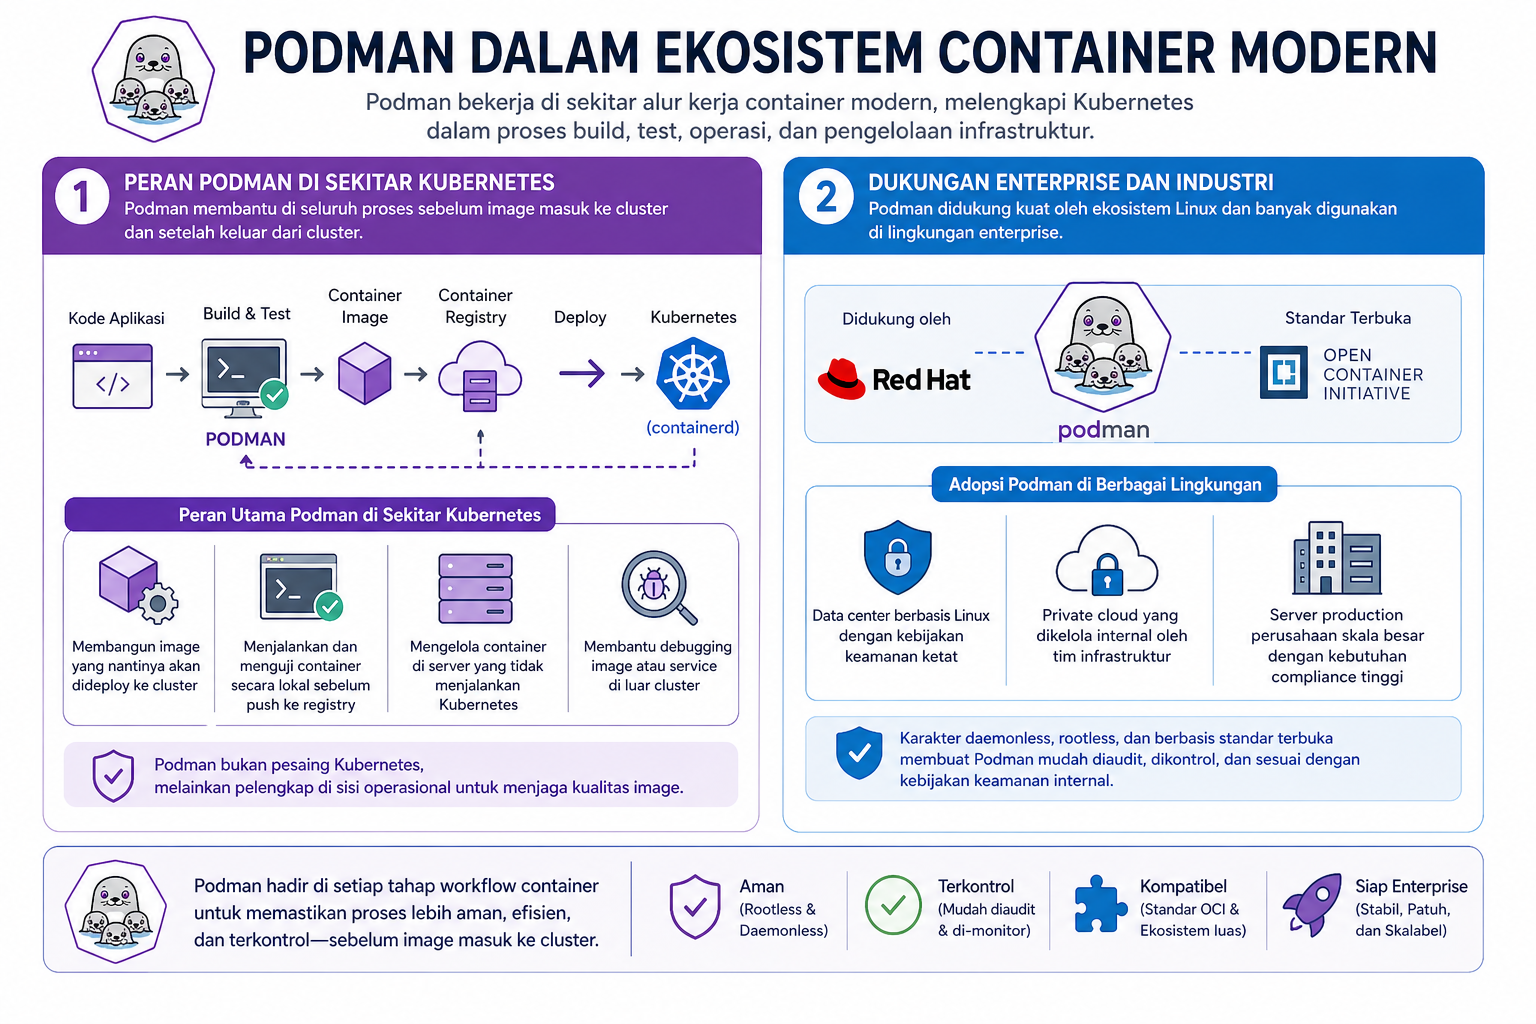
Di ekosistem container modern, Podman tidak berdiri di dalam cluster, tetapi berada di sekitar alur kerja yang mengelilinginya. Perannya terlihat jelas sebelum image masuk ke cluster dan setelah image keluar dari sana. Di titik inilah Podman banyak dipakai oleh engineer dan tim infrastruktur untuk memastikan image, container, dan proses operasional tetap rapi, aman, dan terkontrol.
1. Peran Podman di Sekitar Kubernetes
Dalam arsitektur Kubernetes, Podman bukan runtime utama di level node. Kubernetes lebih mengandalkan runtime ringan seperti containerd untuk menjalankan container di dalam cluster.
Posisi Podman adalah berada di sisi operasional harian, terutama saat proses build, test, validasi, dan troubleshooting image di server Linux tanpa perlu daemon tambahan. Karena itu, Podman sangat nyaman digunakan di build server, CI runner, atau mesin admin yang bertugas menyiapkan image sebelum didorong ke registry.
Peran yang umum dijalankan Podman di sekitar Kubernetes:
- Membangun image yang nantinya akan dideploy ke cluster
- Menjalankan dan menguji container secara lokal sebelum push ke registry
- Mengelola container di server yang tidak menjalankan Kubernetes
- Membantu debugging image atau service di luar cluster
Dengan posisi ini, Podman bukan pesaing Kubernetes, melainkan pelengkap di sisi operasional yang membantu menjaga kualitas image sebelum masuk ke lingkungan cluster.
2. Dukungan Enterprise dan Industri
Adopsi Podman di lingkungan enterprise tidak lepas dari dukungan kuat ekosistem Linux, terutama dari Red Hat yang menjadikan Podman adalah bagian penting dari tooling container di server.
Karena dirancang dengan fokus pada keamanan, kontrol sistem, dan kepatuhan terhadap standar dari Open Container Initiative, Podman cepat diterima di infrastruktur yang menuntut stabilitas jangka panjang dan audit yang ketat.
Adopsinya banyak terlihat pada:
- Data center berbasis Linux dengan kebijakan keamanan ketat
- Private cloud yang dikelola internal oleh tim infrastruktur
- Server production perusahaan skala besar dengan kebutuhan compliance tinggi
Karakter Podman yang daemonless, rootless, dan berbasis standar terbuka membuatnya lebih mudah diaudit, dikontrol, dan disesuaikan dengan kebijakan keamanan internal. Inilah yang membuat Podman sering dipilih untuk penggunaan production jangka panjang di lingkungan enterprise.
Podman dari Sisi Developer dan Operasional
Meskipun identik dengan server dan enterprise, Podman adalah tools yang makin relevan di workflow developer modern. Di saat yang sama, arah pengembangannya menunjukkan bahwa Podman memang dirancang bukan sekadar sebagai alternatif, tetapi sebagai bagian dari evolusi container engine yang lebih aman dan terstandar.
1. Podman dalam Workflow Developer
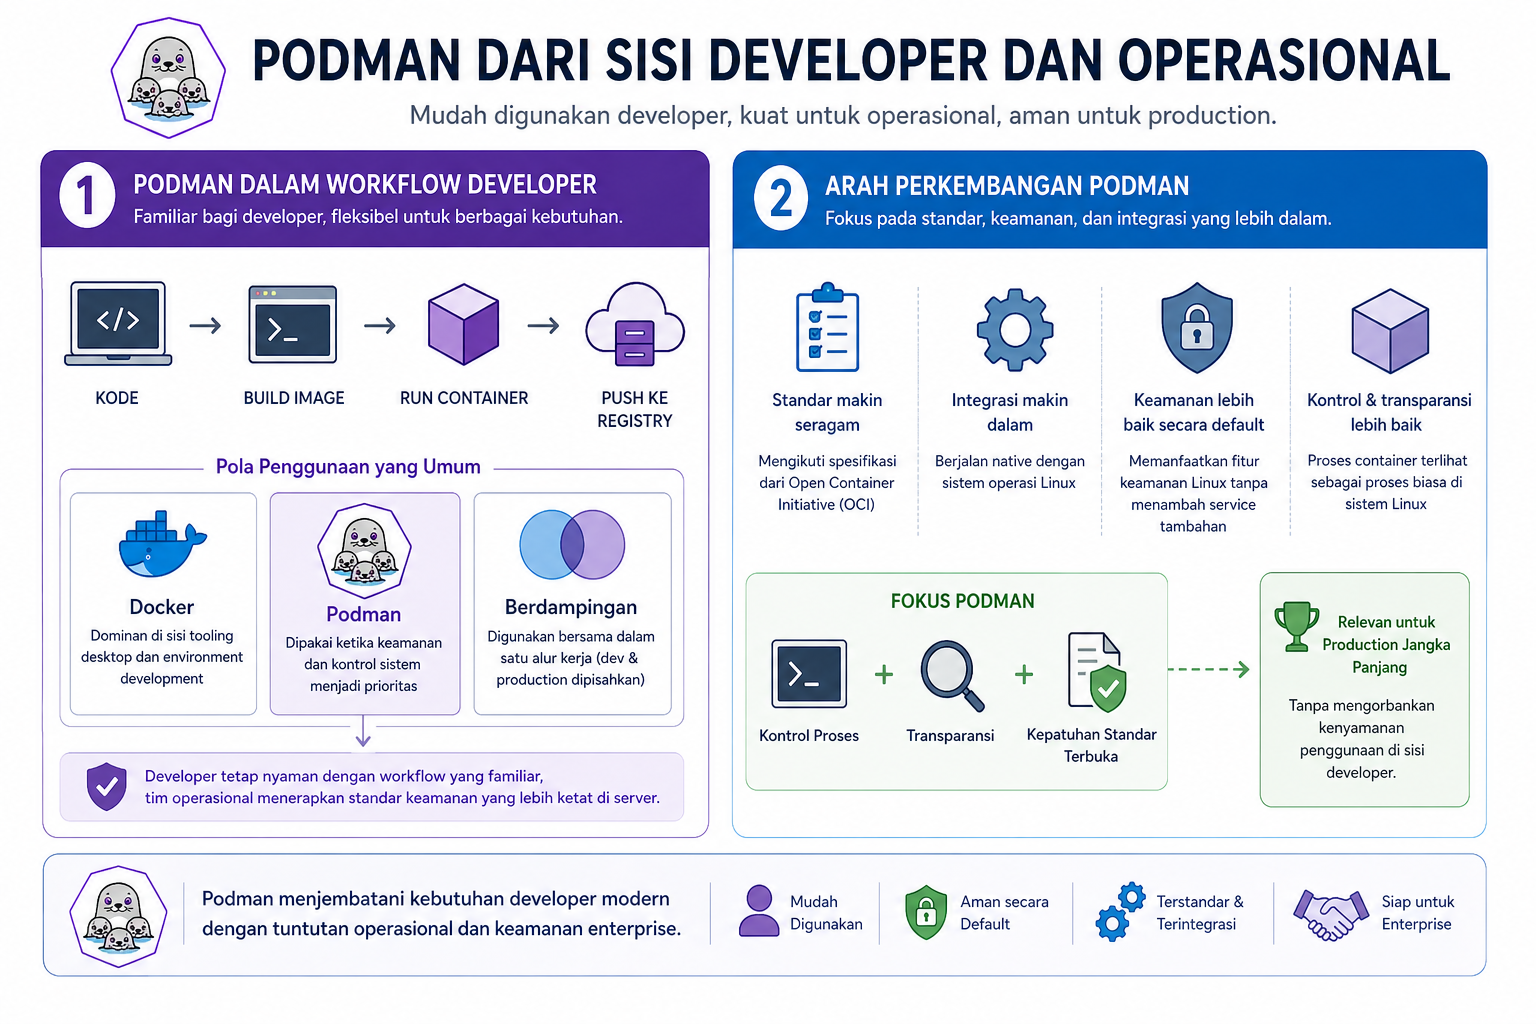
Bagi developer yang terbiasa dengan Docker, beradaptasi dengan Podman relatif mudah. Perintah seperti build image, menjalankan container, hingga push ke registry terasa sangat familiar karena struktur CLI yang hampir sama.
Dalam praktik sehari-hari, pola yang sering muncul adalah pembagian peran:
- Docker masih dominan di sisi tooling desktop dan environment development
- Podman lebih sering dipakai ketika kebutuhan keamanan dan kontrol sistem menjadi prioritas
- Keduanya digunakan berdampingan dalam satu alur kerja, terutama saat environment dev dan production dipisahkan dengan tegas
Pola ini membuat developer tetap nyaman dengan workflow yang sudah dikenal, sementara tim operasional bisa menerapkan standar keamanan yang lebih ketat di server.
2. Arah Perkembangan Podman
Tren container engine saat ini mengarah pada standar yang makin seragam, integrasi yang makin dalam dengan sistem operasi, dan konfigurasi yang lebih aman secara default. Podman bergerak konsisten di jalur ini dengan mengikuti spesifikasi dari Open Container Initiative serta memanfaatkan fitur keamanan Linux tanpa menambah lapisan service tambahan.
Fokus Podman adalah bukan pada banyaknya fitur, tetapi pada kontrol proses, transparansi, dan kepatuhan terhadap standar terbuka. Pendekatan ini membuat Podman semakin relevan untuk kebutuhan production jangka panjang di berbagai organisasi, tanpa mengorbankan kenyamanan penggunaan di sisi developer.
Podman vs Docker
Banyak orang mengenal Podman setelah terbiasa memakai Docker. Karena itu, pertanyaan yang paling sering muncul biasanya sederhana yaitu apa perbedaannya, dan kapan sebaiknya memilih salah satu.
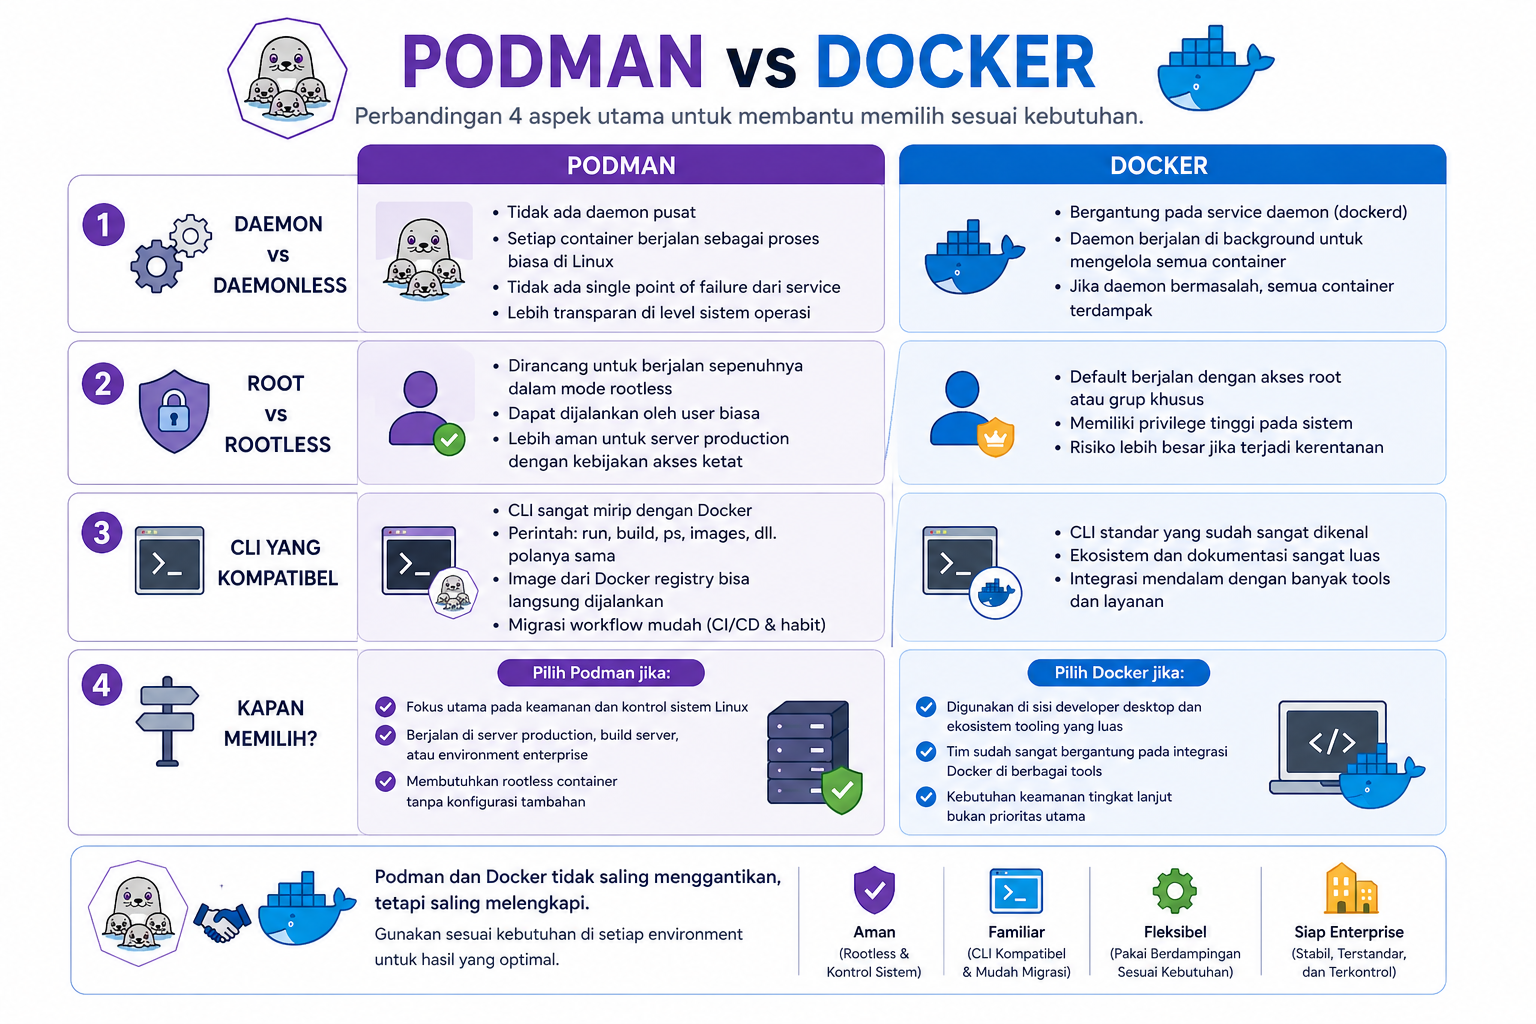
Perbedaan paling mendasar ada di arsitektur proses yang berjalan di sistem.
1. Daemon vs daemonless
- Docker bergantung pada service daemon (dockerd) yang terus berjalan di background untuk mengelola semua container
- Podman tidak memiliki daemon pusat. Setiap container berjalan langsung sebagai proses biasa di Linux
Dampaknya, Podman adalah tools yang tidak memiliki single point of failure dari sisi service, dan proses container lebih transparan jika dilihat dari level sistem operasi.
2. Root vs rootless
- Docker secara default dijalankan dengan akses root atau melalui grup khusus yang tetap memiliki privilege tinggi
- Podman sejak awal dirancang untuk bisa berjalan sepenuhnya dalam mode rootless oleh user biasa
Model ini membuat Podman lebih unggul dari sisi keamanan, terutama di server production dengan kebijakan akses yang ketat.
3. CLI yang kompatibel
Dari sisi penggunaan, Podman sengaja dibuat sangat mirip dengan Docker.
- Perintah seperti run, build, ps, images memiliki pola yang sama
- Image dari Docker registry bisa langsung dijalankan di Podman
- Migrasi workflow tidak membutuhkan perubahan besar di CI/CD atau kebiasaan developer
Ini membuat Podman terasa familiar meskipun arsitekturnya berbeda.
4. Kapan memilih Podman, kapan tetap Docker
Podman adalah tools yang lebih tepat dipilih ketika:
- Fokus utama ada pada keamanan dan kontrol sistem Linux
- Berjalan di server production, build server, atau environment enterprise
- Membutuhkan rootless container tanpa konfigurasi tambahan
Docker masih sangat relevan ketika:
- Digunakan di sisi developer desktop dan ekosistem tooling yang luas
- Tim sudah sangat bergantung pada integrasi Docker di berbagai tools
- Kebutuhan keamanan tingkat lanjut bukan prioritas utama
Dalam banyak tim, keduanya tidak saling menggantikan, tetapi justru dipakai berdampingan sesuai kebutuhan di masing-masing environment.
Kesimpulan
Podman adalah container engine yang menekankan keamanan, kontrol sistem, dan kepatuhan pada standar terbuka. Konsep daemonless dan dukungan rootless container membuat pengelolaan container di Linux menjadi lebih transparan, lebih aman, dan lebih mudah diaudit di level sistem operasi.
Bukan untuk menggantikan Docker sepenuhnya, Podman justru menjadi alternatif strategis yang semakin relevan di lingkungan server, enterprise, dan infrastruktur cloud yang menuntut standar keamanan lebih tinggi.
Jika kamu ingin menjalankan Podman di environment Linux yang stabil dan siap production, layanan Cloud VPS DomaiNesia bisa menjadi fondasi yang tepat untuk membangun infrastruktur container yang aman, ringan, dan mudah dikontrol.

Ita Sugiharti
If this post has reached you, then I hope it helps. If you have any questions or feedback, just leave a comment.