Apa Itu DNS Tunneling dan Bagaimana Cara Kerjanya?
Oleh
Fitri Aulia
Pernahkah DomaiNesians mendengar tentang DNS Tunneling? Teknologi ini cukup sering digunakan di dunia keamanan siber. DNS Tunneling memanfaatkan sistem DNS yang biasa kita gunakan untuk mengakses website. Hal ini bisa digunakan untuk berbagai tujuan, mulai dari melewati pembatasan jaringan hingga teknik hacking yang lebih canggih. Penasaran bagaimana cara kerjanya? Yuk, kita bahas lebih dalam tentang apa itu DNS Tunneling dan bagaimana cara kerjanya!
Apa Itu DNS Tunneling?
Sumber: Freepik
DNS Tunneling adalah teknik yang memanfaatkan sistem Domain Name System (DNS) untuk mengalirkan data secara tersembunyi, biasanya untuk tujuan tertentu seperti melewati pembatasan jaringan atau bahkan untuk kegiatan yang lebih berisiko seperti hacking. Secara sederhana, DNS Tunneling memungkinkan data dikirim melalui query dan respons DNS, yang seharusnya hanya digunakan untuk memetakan nama domain ke alamat IP.
Biasanya, ketika kita mengakses website, perangkat kita mengirimkan permintaan DNS untuk mencari alamat IP dari domain yang diminta. Namun, dalam DNS Tunneling, data atau informasi lain yang tidak terkait dengan alamat IP dapat disembunyikan dalam permintaan dan respons DNS ini. Dengan cara ini, data bisa mengalir secara tersembunyi, sehingga seringkali sulit untuk terdeteksi oleh firewall atau sistem pengamanan jaringan lainnya.
Teknik ini bisa digunakan untuk tujuan yang sah, seperti dalam pengaturan jaringan yang terisolasi atau untuk melakukan diagnosa jaringan, tetapi juga sering dimanfaatkan untuk menghindari pembatasan jaringan atau memintas sistem keamanan, yang menjadikannya sangat relevan dalam konteks keamanan siber.
Bagaimana DNS Tunneling Bekerja?
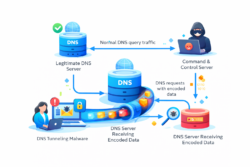
Untuk memahami bagaimana DNS Tunneling bekerja, kita perlu mengenal terlebih dahulu cara kerja sistem DNS secara umum. DNS adalah sistem yang bertugas untuk mengonversi nama domain yang mudah diingat menjadi alamat IP yang digunakan oleh perangkat untuk saling berkomunikasi. Biasanya, permintaan DNS hanya berisi nama domain dan alamat IP, tetapi dalam DNS Tunneling, proses ini dimodifikasi untuk mentransfer data tersembunyi. Berikut adalah cara kerja DNS Tunneling secara rinci:
1. Pembuatan Permintaan DNS Tunneling
- Pengkodean Data: Data yang ingin dikirim diubah menjadi format yang bisa disisipkan dalam permintaan DNS. Biasanya, data ini di-encode menjadi string yang lebih kecil yang bisa dimasukkan dalam bagian subdomain dari permintaan DNS.
- Permintaan DNS: Data yang sudah dienkode akan disisipkan dalam bentuk subdomain dari permintaan DNS. Sebagai contoh permintaan DNS biasa, permintaan tunneling bisa berupa encoded_data.example.com. Di sini, bagian “encoded_data” berisi data yang ingin disampaikan secara tersembunyi.
2. Mengirim Permintaan DNS ke Server DNS
- Melalui Jaringan: Permintaan DNS yang sudah dimodifikasi ini dikirim melalui jaringan ke server DNS. Di titik ini, permintaan tampaknya seperti permintaan DNS biasa yang meminta informasi alamat IP untuk sebuah domain.
- Menghindari Firewall dan Filter: Karena DNS adalah protokol yang sering diizinkan melewati firewall dan pembatasan jaringan lainnya, permintaan ini dapat lolos tanpa terdeteksi oleh sistem keamanan.
3. Dekode dan Pengembalian Data
- Server DNS Penyedia: Begitu server DNS menerima permintaan ini, server tersebut akan menanggapi permintaan dengan mengembalikan data yang diminta, seperti alamat IP dari domain yang diminta.
- Menangkap dan Mendekode Data: Jika server DNS yang digunakan memiliki kontrol atas data yang diminta, maka data yang dienkode di dalam permintaan DNS tersebut dapat diambil dan didekode oleh pihak yang menerima.
4. Menggunakan Data Tersembunyi
- Penerima Data: Penerima akan menerima data yang didekode, yang mungkin berisi informasi tambahan, perintah eksekusi, atau data lainnya yang sebelumnya tidak terlihat oleh firewall atau pengawasan lainnya.
- Iterasi Lanjutan: Proses ini bisa berulang, dengan data yang disisipkan dalam setiap permintaan DNS dan dikirimkan secara bertahap, menyembunyikan komunikasi atau data dalam arus DNS yang tampak normal.
5. Penggunaan Tunnel untuk Akses Lanjutan
Dalam beberapa kasus, DNS Tunneling tidak hanya digunakan untuk mengirim data tetapi juga untuk mengakses server atau aplikasi secara jarak jauh yang terisolasi dari jaringan yang lebih besar. Teknik ini memungkinkan penyerang untuk mengeksploitasi jaringan tanpa terdeteksi oleh sistem keamanan yang ada.
Bagaimana Menghindari DNS Tunneling?
Menghindari DNS Tunneling memerlukan pendekatan proaktif dan kebijakan keamanan yang baik untuk memastikan bahwa saluran komunikasi DNS tidak disalahgunakan untuk tujuan yang merugikan. Berikut adalah beberapa langkah yang dapat diambil untuk mencegah penggunaan DNS Tunneling dalam jaringan:
1. Menetapkan Kebijakan DNS yang Ketat
Memastikan bahwa hanya domain yang sah dan terpercaya yang dapat digunakan dalam jaringan adalah langkah pertama untuk mencegah DNS Tunneling. Beberapa langkah yang bisa diambil:
- Hanya Mengizinkan Domain yang Dikenal: Mengonfigurasi sistem DNS untuk hanya memproses permintaan ke domain yang telah diotorisasi. Dengan cara ini, DomaiNesians bisa mencegah permintaan ke domain yang mencurigakan atau tidak dikenal.
- Penyaringan Berdasarkan Nama Domain: Implementasikan firewall atau penyaring DNS yang dapat membatasi permintaan ke domain tertentu. Alat seperti DNS Firewall dapat digunakan untuk memblokir akses ke domain yang tidak diinginkan atau mencurigakan.
2. Memonitor Trafik DNS Secara Terus-Menerus
Pemantauan aktif terhadap trafik DNS adalah cara yang efektif untuk mendeteksi potensi penyalahgunaan. Beberapa hal yang perlu dipantau meliputi:
- Jumlah Permintaan DNS yang Tidak Wajar: Pemantauan untuk mengetahui jika ada lonjakan atau volume permintaan DNS yang tidak biasa. Trafik DNS yang berlebihan bisa menjadi indikasi adanya penyembunyian data.
- Subdomain yang Tidak Biasa: Menganalisis panjang dan pola subdomain dalam permintaan DNS. Subdomain yang panjang atau acak sering digunakan untuk menyembunyikan data dalam teknik tunneling.
- Trafik DNS dari Perangkat yang Tidak Biasa: Memantau perangkat yang mengirimkan permintaan DNS dan mencari perangkat yang tidak biasa atau tidak terdaftar, yang bisa menunjukkan adanya kompromi atau penggunaan teknik tunneling.
3. Membatasi Ukuran Paket DNS
Banyak serangan DNS Tunneling mengandalkan paket DNS yang lebih besar dari ukuran normal. Dengan cara ini, kamu bisa membatasi kemungkinan tunneling dengan cara:
- Menetapkan Ukuran Paket DNS Maksimal: DNS umumnya memiliki batas ukuran standar 512 byte untuk respons non-UDP. Menetapkan batasan pada ukuran paket DNS di firewall atau server DNS dapat mencegah pengiriman data yang lebih besar yang biasanya digunakan dalam teknik tunneling.
- Menggunakan DNS over HTTPS (DoH): Protokol DNS over HTTPS (DoH) mengenkripsi permintaan DNS, membuatnya lebih sulit untuk disalahgunakan untuk tunneling. Menggunakan DoH juga mengurangi kemungkinan penyusupan melalui kanal DNS tradisional yang lebih rentan.
4. Implementasi Sistem Deteksi dan Pencegahan Intrusi (IDS/IPS)
IDS atau IPS dapat membantu mendeteksi dan mencegah teknik DNS Tunneling dengan lebih efektif. Beberapa hal yang bisa dilakukan:
- Menambahkan Signature Tunneling: Beberapa IDS/IPS memiliki signature atau aturan khusus untuk mendeteksi pola trafik DNS yang digunakan dalam tunneling. Implementasikan sistem IDS/IPS yang memiliki fitur deteksi DNS Tunneling.
- Pemantauan Trafik Secara Real-Time: IDS/IPS dapat memberikan peringatan secara real-time ketika ada pola trafik DNS yang mencurigakan atau yang mencurigakan berdasarkan aturan yang telah ditetapkan.
5. Menerapkan Pengawasan Terhadap Log DNS
Secara rutin memeriksa log server DNS sangat penting untuk mendeteksi permintaan atau respons DNS yang mencurigakan. Beberapa tips untuk melakukannya adalah:
- Audit Log DNS Secara Berkala: Memeriksa log server DNS secara rutin untuk mendeteksi permintaan yang tidak biasa, seperti subdomain yang panjang atau permintaan yang diarahkan ke domain yang tidak dikenal.
- Automatisasi Analisis Log: Gunakan alat untuk mengautomatisasi analisis log DNS dan memberi peringatan ketika pola yang mencurigakan terdeteksi, seperti permintaan DNS yang berulang dari perangkat tertentu.
6. Penggunaan DNS Filtering dan DNS Security
Menggunakan DNS Filtering dan layanan keamanan DNS dapat membantu mencegah permintaan DNS yang mencurigakan masuk ke jaringan. Layanan ini dapat:
- Memblokir Trafik Berbahaya: Layanan keamanan DNS dapat memblokir permintaan ke domain yang sudah dikenal sebagai sumber serangan atau yang terlibat dalam DNS Tunneling.
- Melakukan Penyaringan Berdasarkan Kategori: Layanan DNS Filtering memungkinkan untuk memblokir akses ke kategori domain tertentu, seperti domain yang terkait dengan malware, botnet, atau server command-and-control (C2) yang sering digunakan dalam serangan tunneling.
7. Penerapan DNSSEC (DNS Security Extensions)
DNSSEC adalah protokol yang menambah lapisan keamanan untuk memverifikasi keaslian data DNS. Meskipun DNSSEC tidak sepenuhnya mencegah DNS Tunneling, implementasi DNSSEC dapat membantu mencegah beberapa jenis manipulasi data DNS yang digunakan dalam serangan, dan memberikan lapisan keamanan tambahan yang mengurangi risiko penyalahgunaan.
Amankan Jaringan dari DNS Tunneling
DNS Tunneling adalah teknik yang sangat efektif, namun berisiko tinggi, yang digunakan untuk menyembunyikan komunikasi dalam lalu lintas DNS. Meskipun digunakan dalam beberapa kasus yang sah, seperti pengujian keamanan, metode ini sering disalahgunakan untuk mengekstrak data sensitif atau mengakses jaringan secara tidak sah. Oleh karena itu, penting untuk melakukan pemantauan secara rutin, membatasi ukuran paket DNS, dan menggunakan alat deteksi dan pencegahan intrusi untuk menjaga keamanan jaringan.
Untuk melindungi jaringan dan data dari ancaman ini, sangat disarankan untuk mengimplementasikan kebijakan keamanan DNS yang ketat dan memanfaatkan solusi filtering DNS. Jika kamu belum mengamankan domain, sekarang saat yang tepat untuk melakukannya. Pilih domain yang terpercaya dari DomaiNesia dengan proteksi maksimal dari potensi ancaman.

Fitri Aulia
Hi! I'm a tech enthusiast who loves digging into how things work, especially in web development, VPS setups, and anything open-source.