8 Jenis Authentication API dan Sistem Web yang Wajib Tahu!
Oleh
Ita Sugiharti
Dalam pengembangan API dan sistem web modern, autentikasi menjadi fondasi utama untuk menjaga keamanan data dan layanan. Tanpa mekanisme autentikasi API yang tepat, API berisiko diakses oleh pihak yang tidak berwenang, disalahgunakan, atau bahkan menjadi pintu masuk serangan yang lebih besar. Karena itu, memahami jenis-jenis autentikasi yang umum digunakan saat ini adalah hal wajib bagi developer maupun system engineer.
Daftar Isi
Seiring berkembangnya arsitektur aplikasi, mulai dari monolith hingga microservices dan cloud-native, metode autentikasi pun ikut berevolusi. Setiap jenis autentikasi memiliki karakteristik, kelebihan, dan keterbatasan masing-masing, sehingga pemilihannya harus disesuaikan dengan kebutuhan sistem.
Apa Itu Authentication API dan Sistem Web?
Authentication adalah proses verifikasi identitas pengguna, aplikasi, atau sistem yang mencoba mengakses suatu resource. Dalam konteks API dan web, authentication memastikan bahwa request yang masuk benar-benar berasal dari entitas yang sah.
Authentication berbeda dengan authorization. Authentication menjawab pertanyaan “siapa kamu?”, sedangkan authorization menjawab “apa yang boleh kamu lakukan?”. Keduanya sering digunakan bersamaan, tetapi tahap pertama yang selalu terjadi adalah authentication.
Pada API modern, authentication umumnya dilakukan melalui header HTTP, token, atau mekanisme pertukaran kredensial tertentu, bukan lagi melalui session berbasis cookie seperti pada aplikasi web tradisional.
8 Jenis Authentication API
Autentikasi API merupakan fondasi utama dalam keamanan API. Tanpa mekanisme autentikasi yang tepat, API berisiko terhadap akses ilegal, penyalahgunaan resource, hingga kebocoran data sensitif. Berikut adalah jenis-jenis metode autentikasi pada API yang paling sering ditemui:
1. API Key Authentication
API Key Authentication adalah metode autentikasi API paling sederhana dan paling umum digunakan, terutama pada public API atau integrasi antar sistem. Pada metode ini, server akan menerbitkan sebuah API key unik yang merepresentasikan identitas sebuah client atau aplikasi.
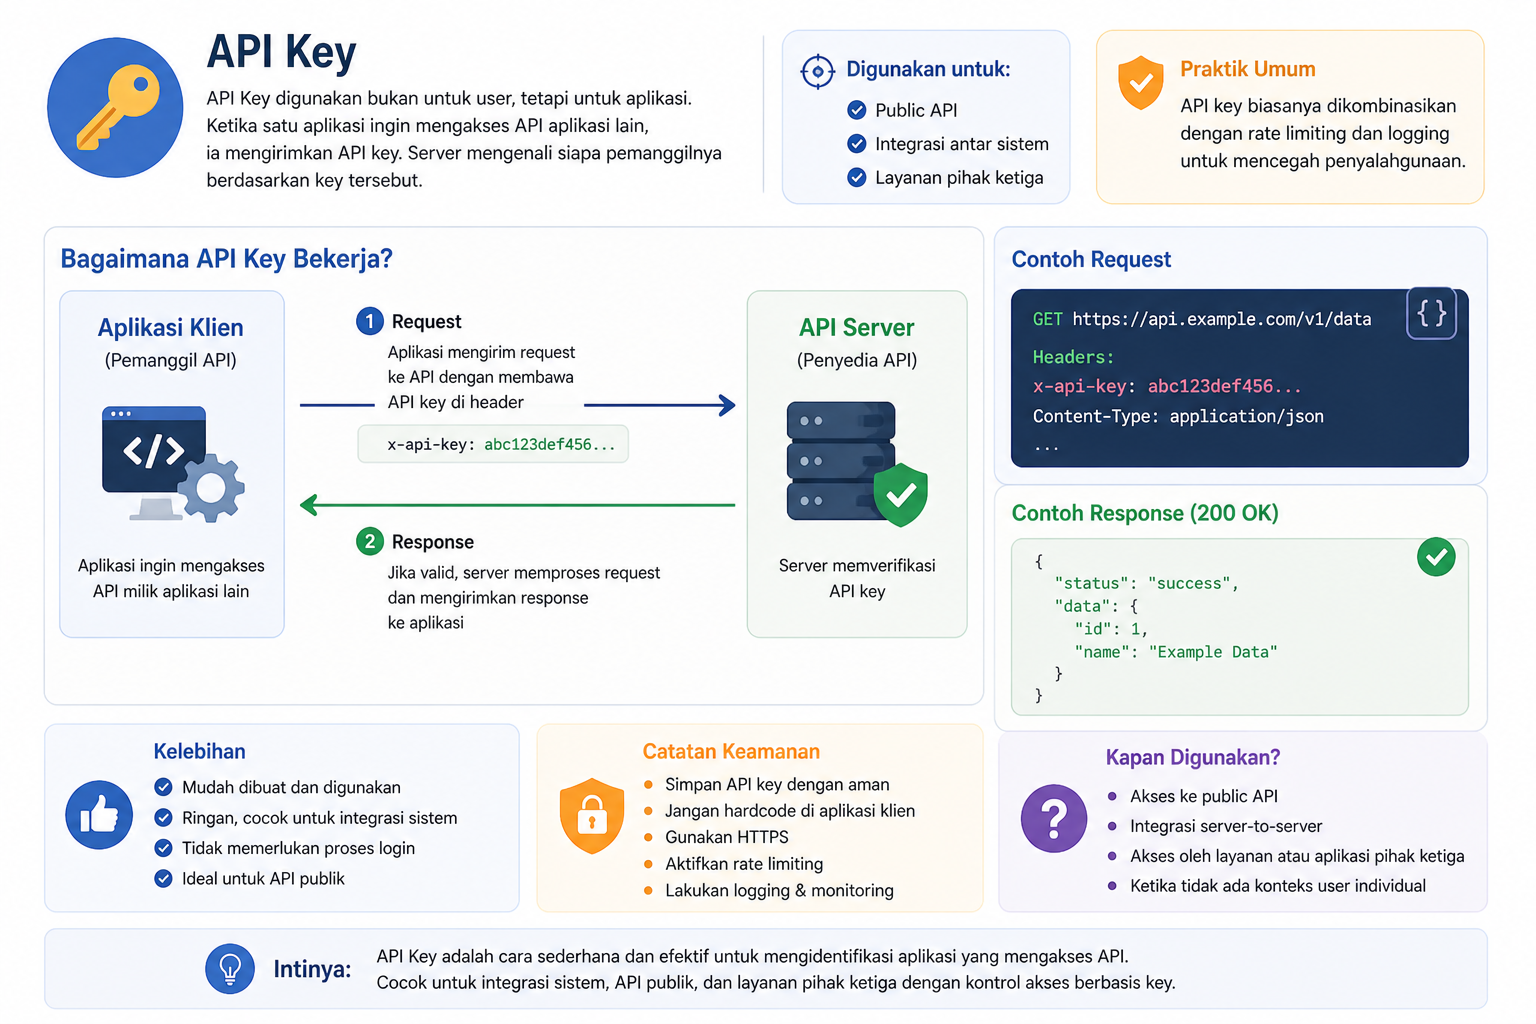
API key tersebut wajib dikirimkan dalam setiap request sebagai bukti bahwa client memiliki izin untuk mengakses API. Tanpa API key yang valid, server akan menolak request sejak tahap awal.
API key umumnya dikirimkan melalui:
- HTTP Header (paling direkomendasikan)
- Query parameter
Sebelum memproses request, server akan memvalidasi API key untuk memastikan key tersebut terdaftar dan masih aktif.
Kelebihan API Key:
- Implementasi sangat sederhana
- Mudah digunakan untuk integrasi antar layanan
- Overhead performa rendah
- Cocok untuk komunikasi server-to-server
Keterbatasan API Key:
- Tidak mengidentifikasi user secara detail
- Sulit menerapkan kontrol akses granular
- Jika bocor, API key bisa langsung disalahgunakan
- Tidak ada mekanisme refresh atau expiry bawaan
API key umumnya digunakan untuk:
- Public API
- Integrasi internal
- Layanan dengan risiko rendah
Dalam praktik modern, API key sering dikombinasikan dengan rate limiting, IP restriction, serta monitoring aktivitas untuk meningkatkan keamanan.
2. HTTP Basic Authentication
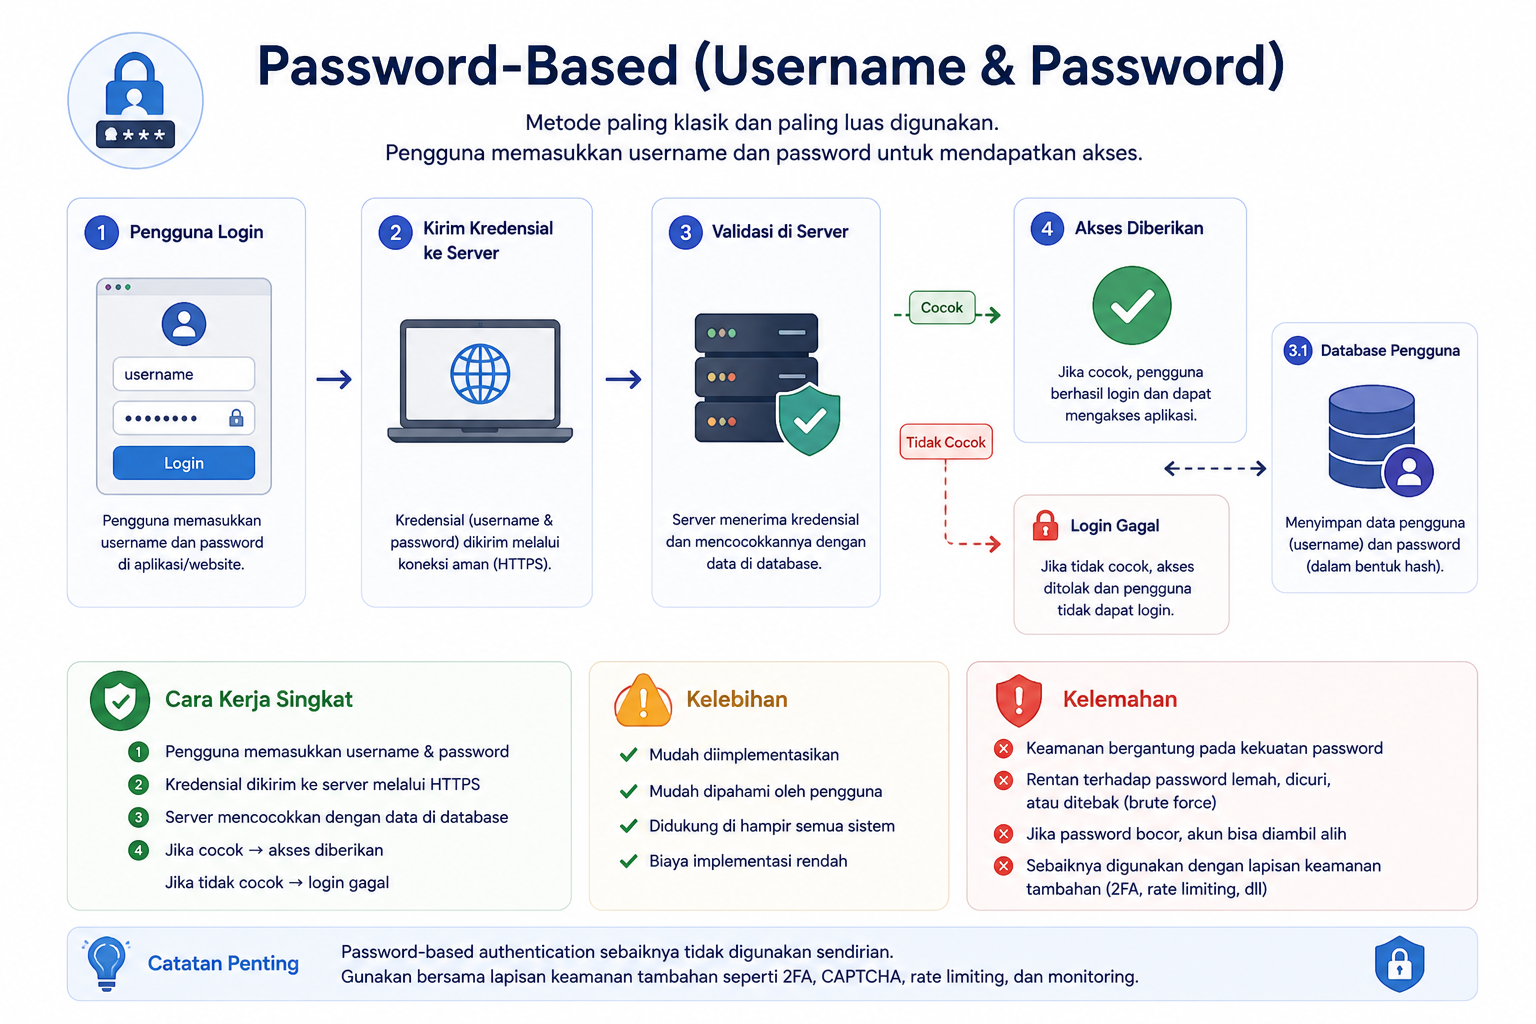
HTTP Basic Authentication merupakan metode autentikasi API standar yang sudah ada sejak awal perkembangan HTTP. Mekanismenya sangat sederhana: client mengirimkan username dan password yang telah diencode menggunakan Base64 melalui HTTP header Authorization.
Alur kerja HTTP Basic Auth:
- Client mengirim request dengan header Authorization
- Server mendekode kredensial
- Server memvalidasi username dan password
- Jika valid, request diproses
Kelebihan HTTP Basic Auth:
- Sangat mudah diimplementasikan
- Didukung oleh hampir semua client dan browser
- Cocok untuk prototyping atau tools internal
Kekurangan HTTP Basic Auth:
- Kredensial dikirim di setiap request
- Tidak aman tanpa HTTPS
- Tidak cocok untuk aplikasi berskala besar
- Tidak mendukung fitur lanjutan seperti token expiry
Saat ini, HTTP Basic Auth jarang digunakan untuk API publik berskala besar, tetapi masih relevan untuk:
- Internal admin panel
- Testing environment
- Akses terbatas dengan jaringan aman
3. Token-Based Authentication
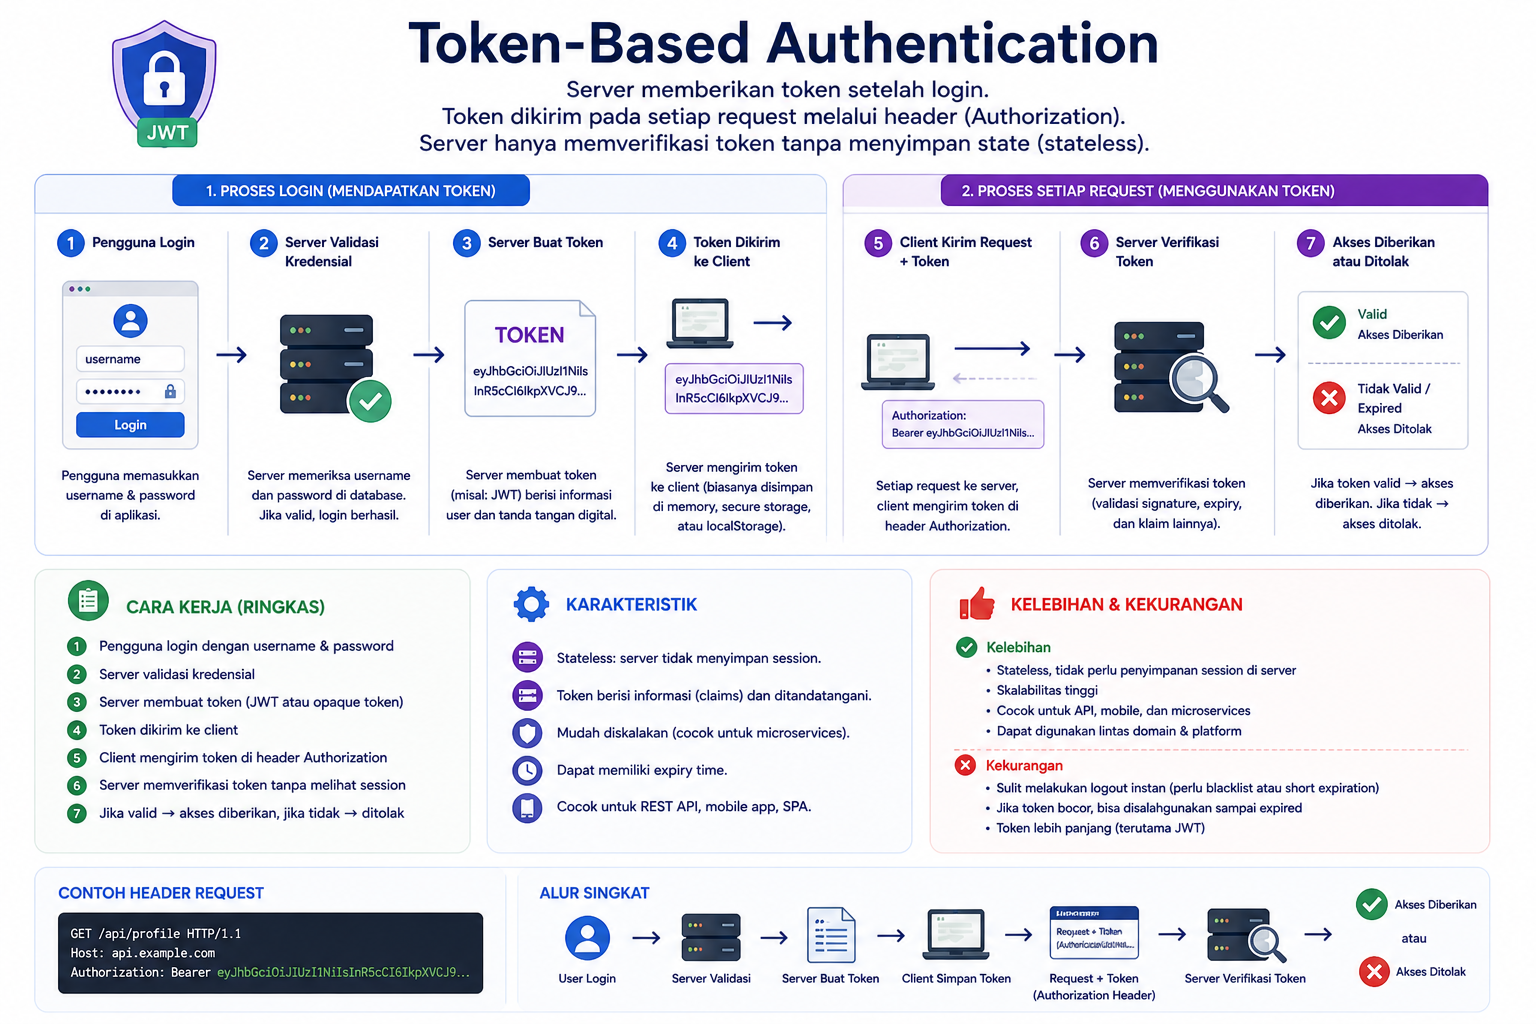
Token-based authentication adalah pendekatan modern yang menggantikan mekanisme session tradisional. Setelah proses login berhasil, server akan menerbitkan sebuah token, yang kemudian digunakan client untuk mengakses resource selanjutnya.
Token bersifat stateless, artinya server tidak perlu menyimpan session di backend. Pendekatan ini sangat cocok untuk REST API dan arsitektur microservices.
Token biasanya dikirim melalui:
- HTTP Header Authorization
- Format: Bearer <token>
Salah satu implementasi paling populer dari token-based authentication adalah JWT (JSON Web Token).
4. JWT (JSON Web Token) Authentication
JWT (JSON Web Token) adalah standar terbuka untuk mengirimkan klaim (claims) dalam format JSON yang telah ditandatangani secara digital. JWT banyak digunakan untuk authentication API dan authorization pada API modern.
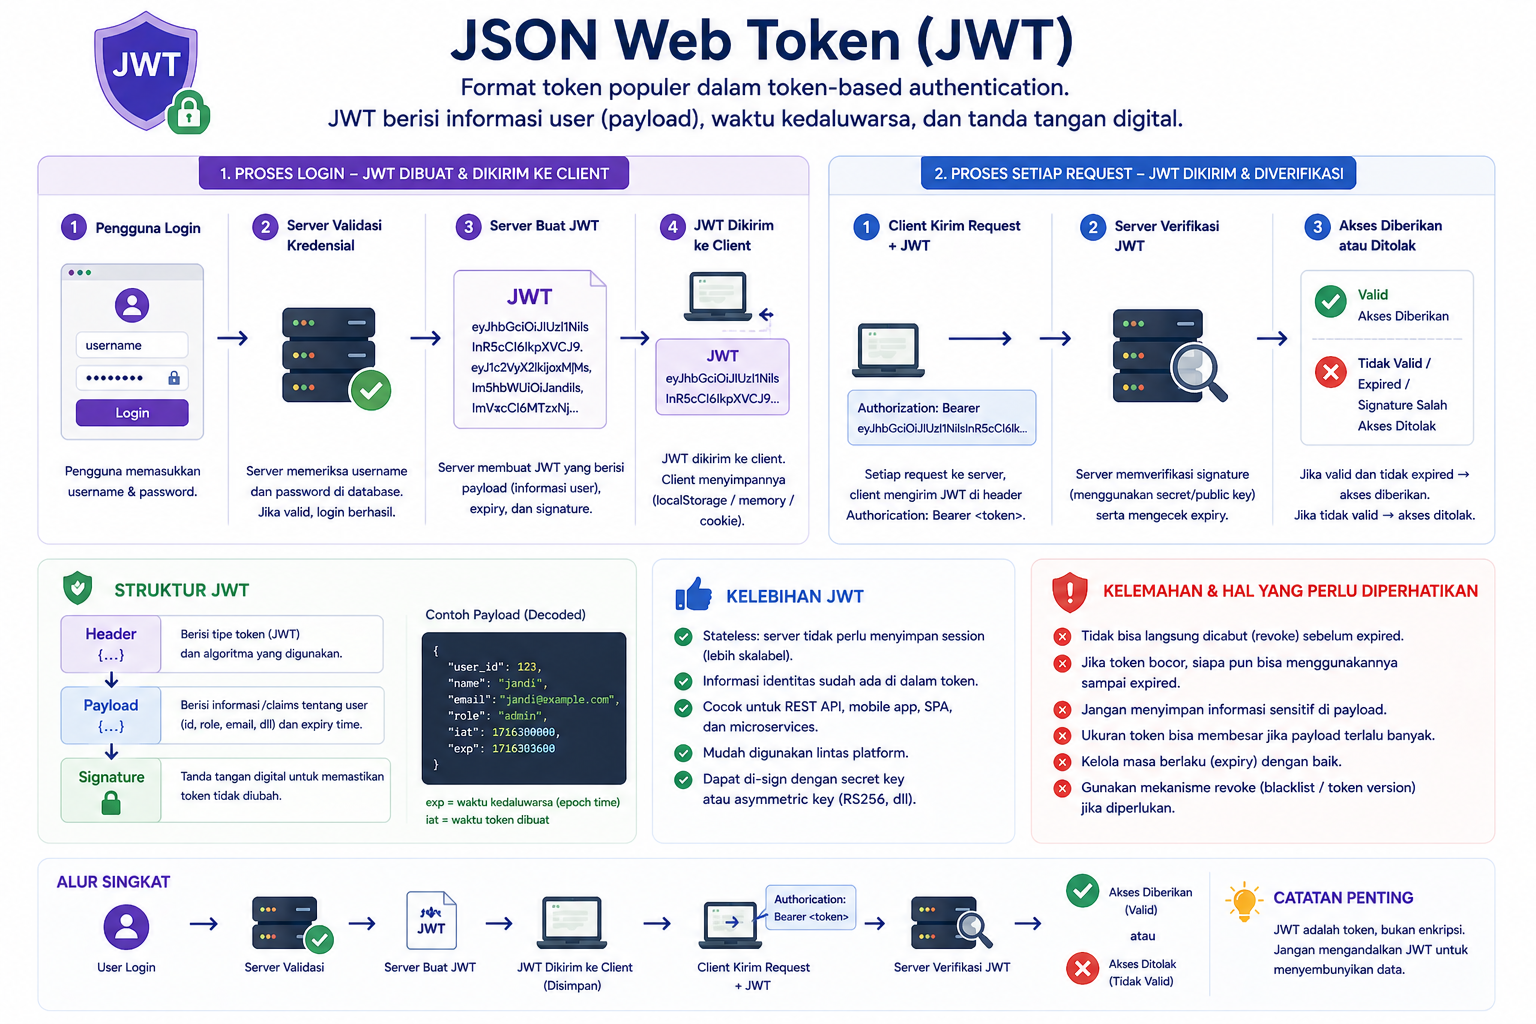
Struktur JWT terdiri dari tiga bagian utama:
- Header: informasi algoritma dan tipe token
- Payload: data klaim seperti user ID, role, dan expiry
- Signature: tanda tangan digital untuk memastikan integritas token
Informasi yang umum disimpan dalam JWT antara lain:
- User ID
- Role atau permission
- Expiration time
- Issuer
Kelebihan JWT:
- Stateless dan sangat scalable
- Tidak memerlukan penyimpanan session di server
- Mudah diintegrasikan dengan microservices
- Cocok untuk SPA dan mobile application
Kekurangan JWT:
- Ukuran token relatif besar
- Sulit melakukan revoke token sebelum expired
- Jika bocor, token bisa digunakan hingga masa berlakunya habis
JWT authentication sangat populer digunakan pada:
- REST API
- Mobile backend
- Single Page Application
- Microservices architecture
Untuk meningkatkan keamanan, JWT sering dikombinasikan dengan:
- Short-lived access token
- Refresh token
- HTTPS sebagai standar wajib
5. OAuth 2.0
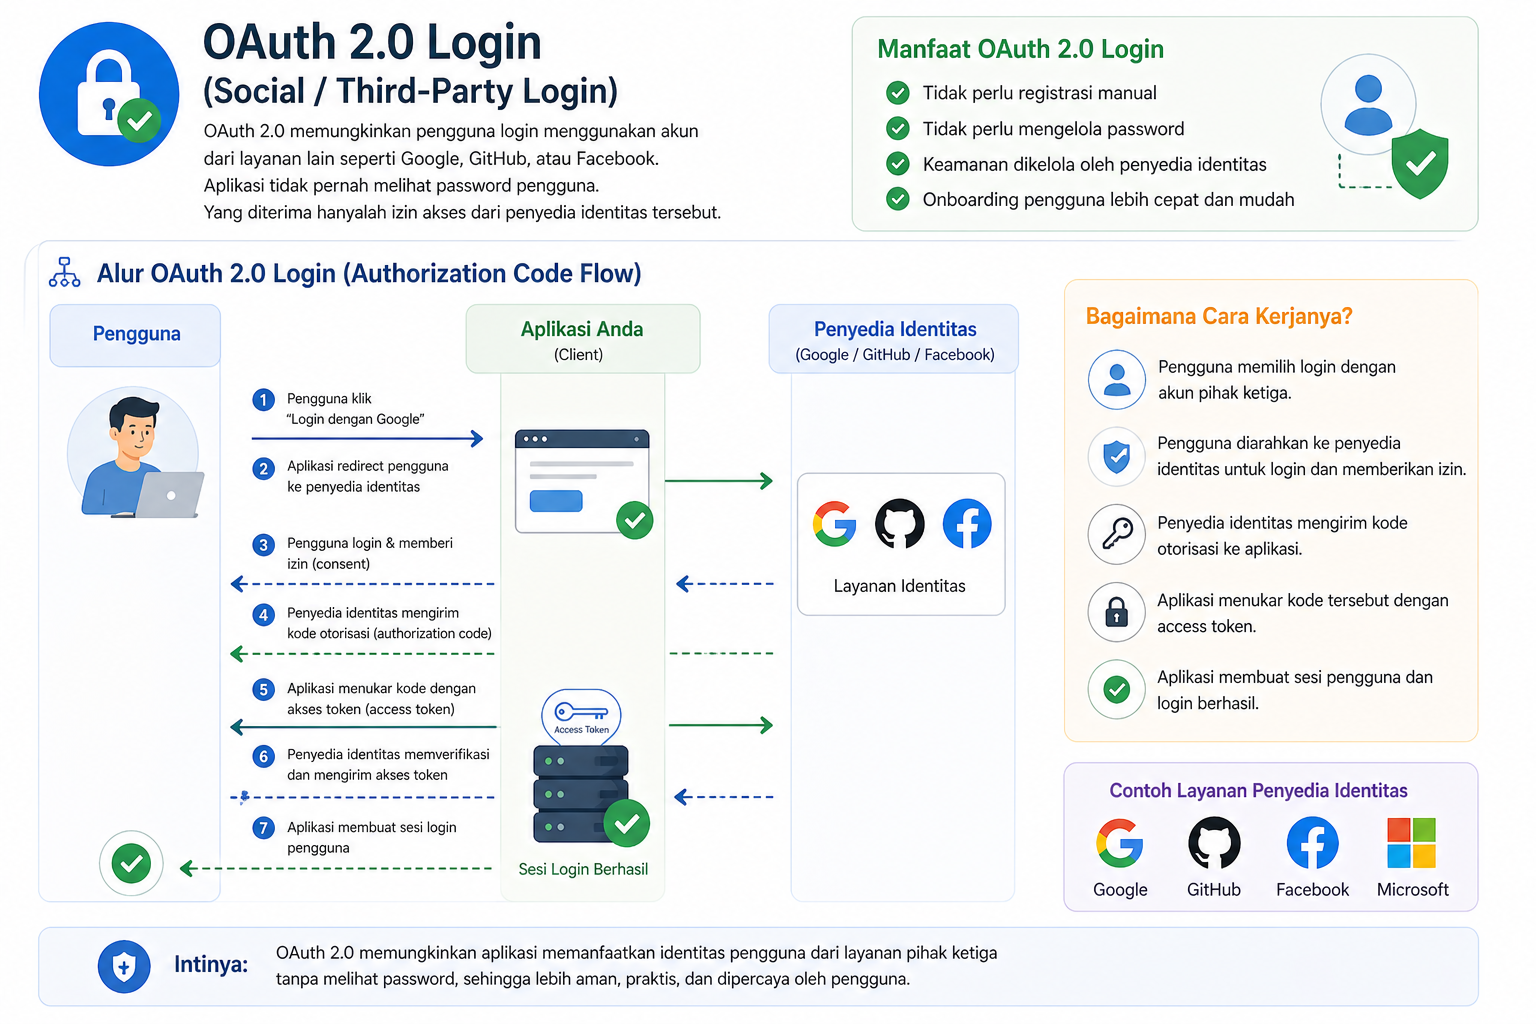
OAuth 2.0 adalah authorization framework yang memungkinkan aplikasi mendapatkan akses terbatas ke resource tanpa harus membagikan kredensial utama user. Meskipun sering dianggap sebagai authentication, secara teknis OAuth berfokus pada authorization.
OAuth 2.0 memungkinkan user untuk login menggunakan akun pihak ketiga seperti Google, GitHub, atau Facebook, tanpa memberikan password ke aplikasi pihak ketiga tersebut.
Komponen utama OAuth 2.0:
- Resource Owner
- Client
- Authorization Server
- Resource Server
OAuth 2.0 memiliki beberapa flow (grant type), antara lain:
- Authorization Code
- Client Credentials
- Password Grant (mulai ditinggalkan)
- Implicit Flow (sudah deprecated)
Kelebihan OAuth 2.0:
- Tingkat keamanan tinggi jika diimplementasikan dengan benar
- Cocok untuk integrasi third-party
- Mendukung scoped access
- Digunakan secara luas oleh platform besar
Kekurangan OAuth 2.0:
- Kompleks untuk pemula
- Implementasi lebih rumit
- Butuh konfigurasi dan pemahaman flow
Dalam praktiknya, OAuth 2.0 sering dikombinasikan dengan JWT sebagai access token.
6. OpenID Connect (OIDC)
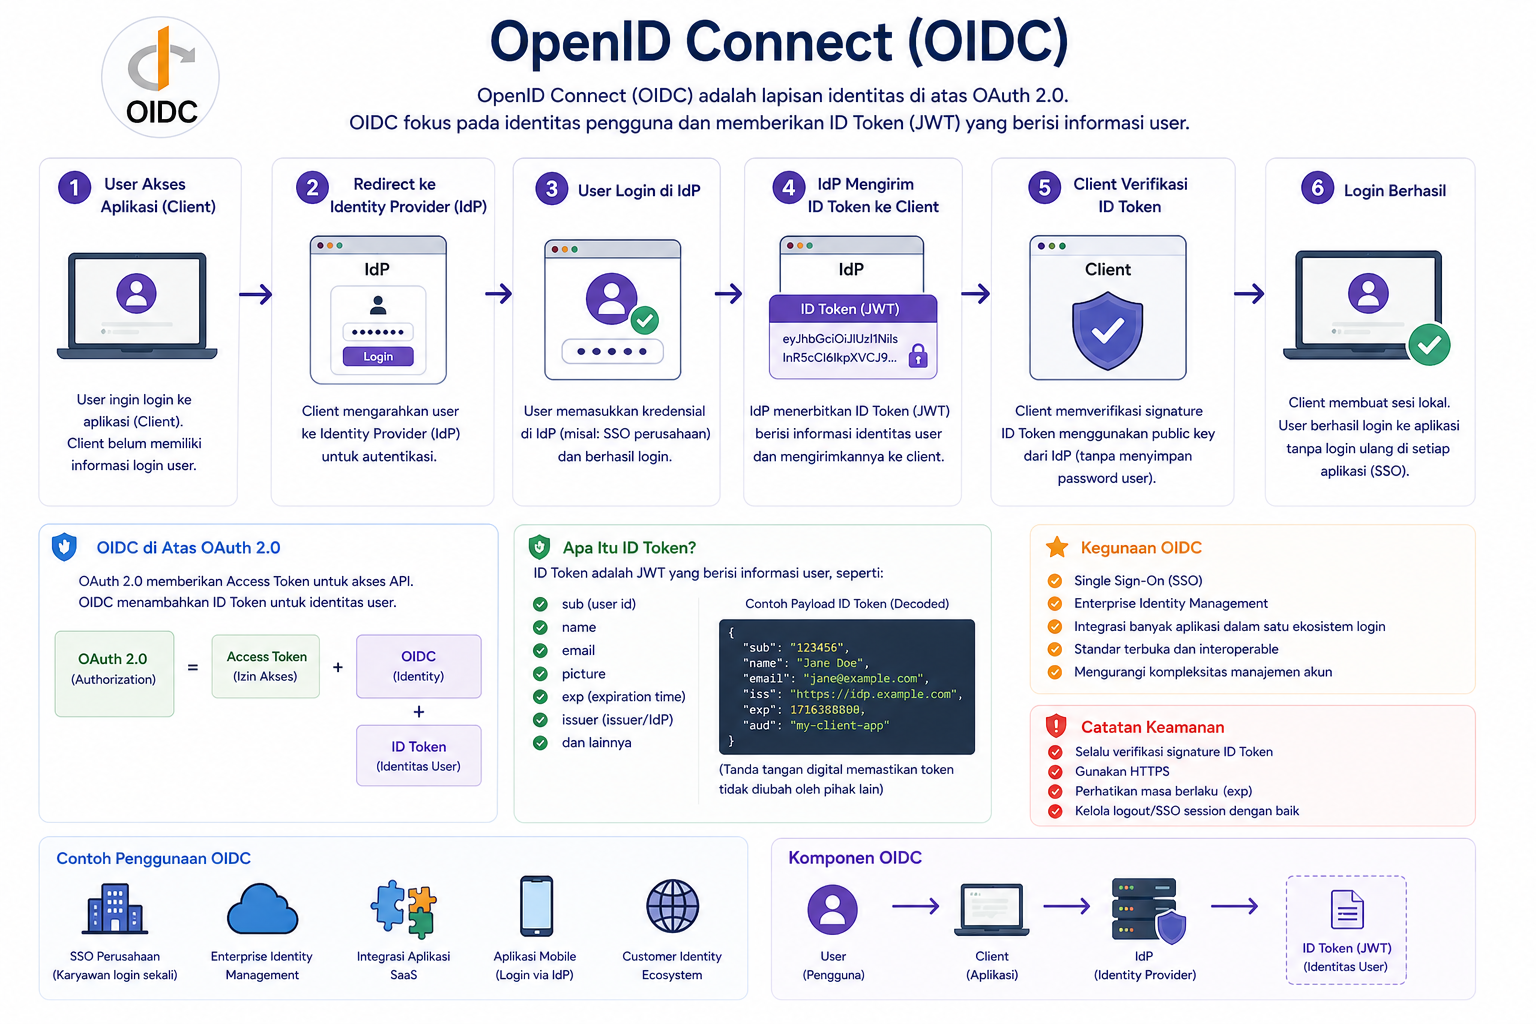
OpenID Connect (OIDC) adalah layer di atas OAuth 2.0 yang secara khusus menangani authentication. OIDC menyediakan cara standar untuk mendapatkan informasi identitas user.
OIDC menambahkan:
- ID Token
- UserInfo endpoint
- Standar klaim identitas user
OIDC banyak digunakan untuk:
- Single Sign-On (SSO)
- Login dengan akun pihak ketiga
- Enterprise authentication
Saat ini, OIDC dianggap sebagai standar modern untuk authentication berbasis OAuth.
7. Session-Based Authentication (Tradisional)
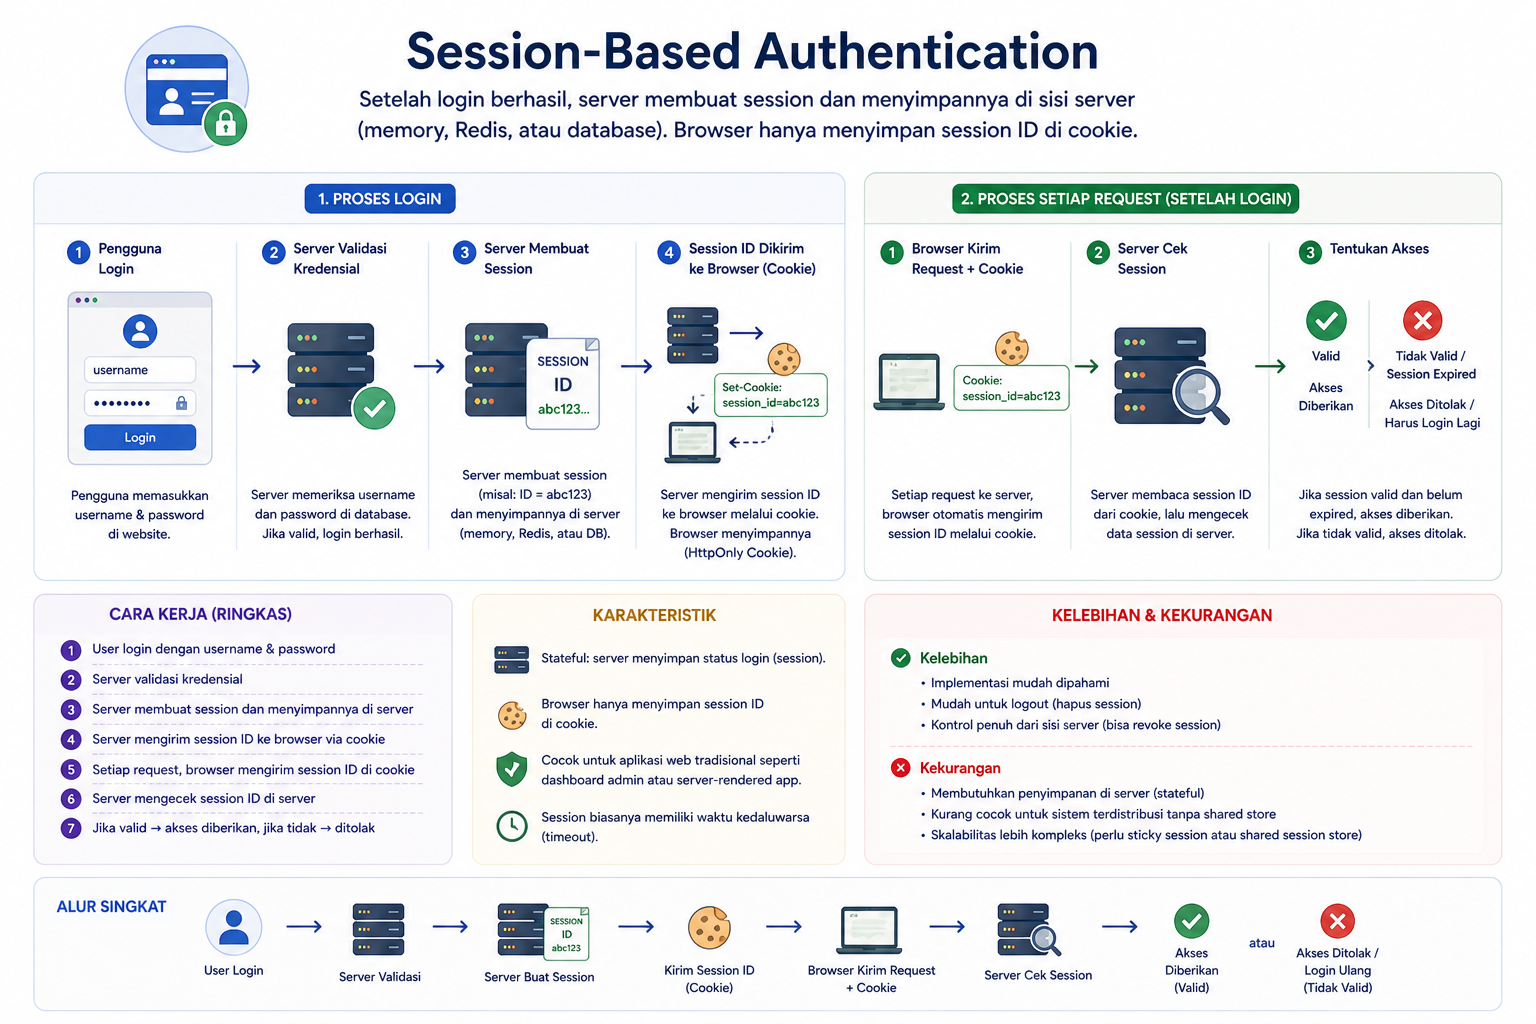
Session-based authentication adalah metode authentication API klasik yang masih banyak digunakan pada aplikasi web tradisional. Pada pendekatan ini, server menyimpan session di backend, sementara client menyimpan session ID di dalam cookie.
Pada metode ini:
- Server menyimpan session di backend
- Client menyimpan session ID dalam cookie
- Setiap request diverifikasi berdasarkan session
Kelebihan:
- Mudah dikelola
- Cocok untuk aplikasi monolith
- Kontrol session lebih fleksibel
Kekurangan:
- Tidak scalable untuk distributed system
- Membutuhkan shared session store
- Kurang cocok untuk API publik
Session-based authentication masih relevan untuk:
- Aplikasi web klasik
- Sistem internal
- Aplikasi dengan traffic moderat
8. Mutual TLS (mTLS)
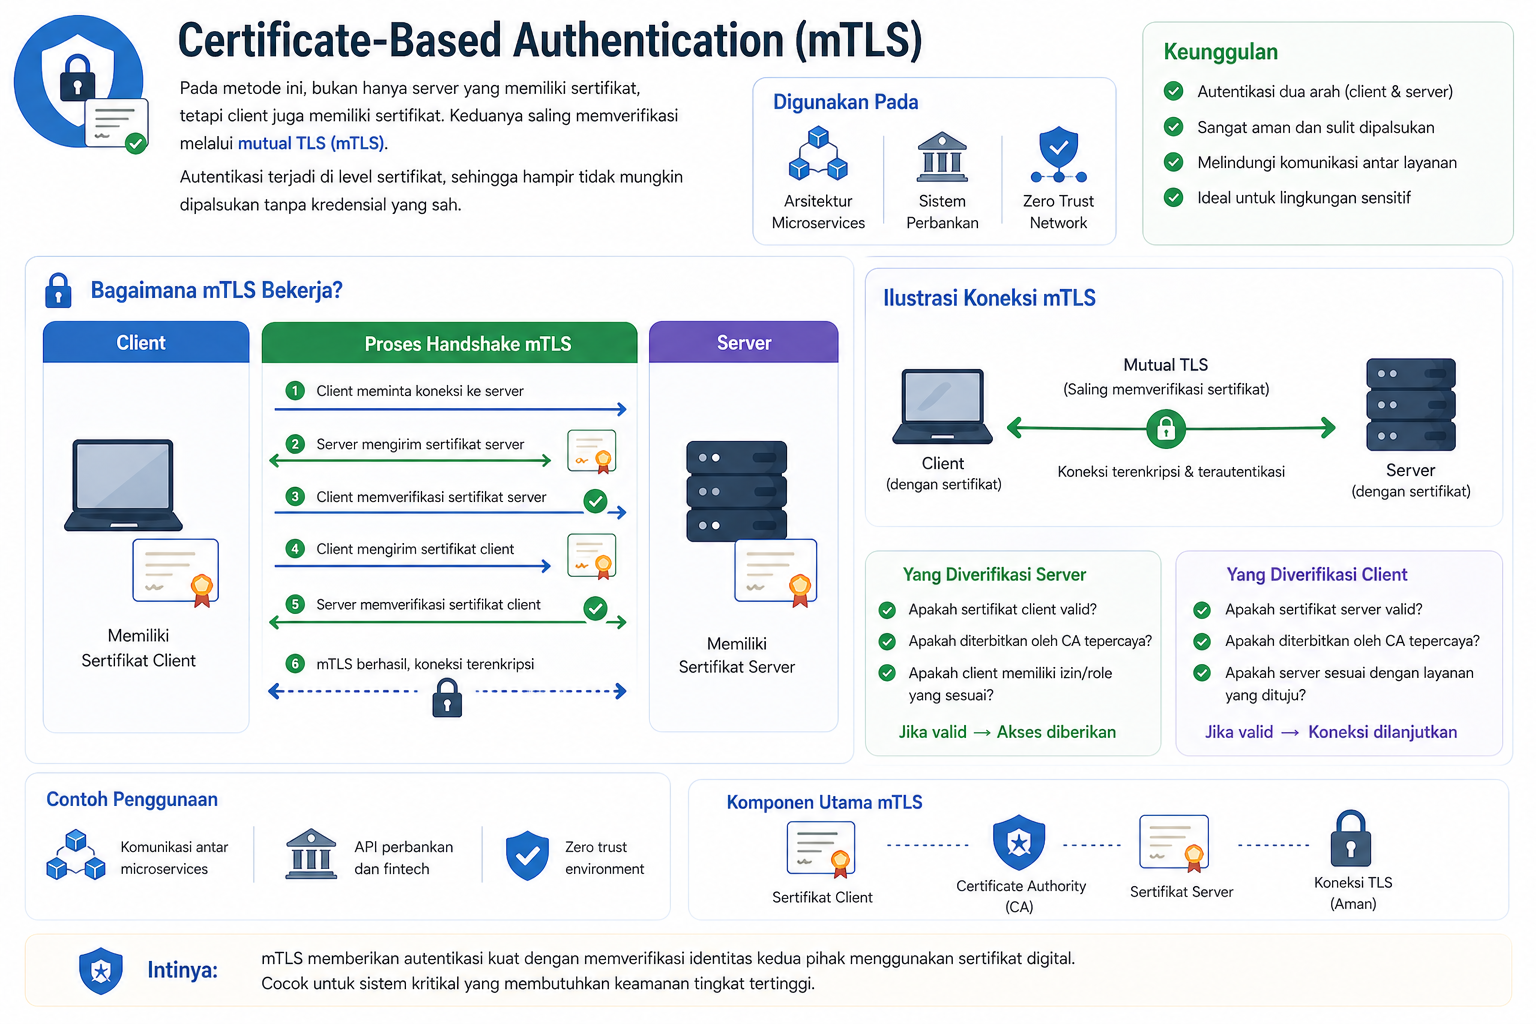
Mutual TLS adalah metode autentikasi berbasis sertifikat digital, di mana client dan server saling memverifikasi identitas satu sama lain. Tidak hanya server yang memiliki sertifikat, tetapi client juga wajib memilikinya.
Kelebihan mTLS:
- Tingkat keamanan sangat tinggi
- Cocok untuk komunikasi antar service
- Sulit dipalsukan
Kekurangan:
- Setup kompleks
- Manajemen sertifikat cukup rumit
- Tidak cocok untuk end-user application
mTLS sering digunakan pada:
- Microservices
- Internal API
- Sistem dengan standar keamanan tinggi
Perbandingan Singkat Metode Authentication API
Setiap metode authentication API memiliki trade-off. API key dan Basic Auth unggul dalam kesederhanaan, JWT dan OAuth unggul dalam skalabilitas, sementara mTLS unggul dalam keamanan tingkat tinggi.
Pemilihan metode authentication harus mempertimbangkan:
- Skala sistem
- Jenis client
- Sensitivitas data
- Kompleksitas operasional
Tidak ada satu solusi yang cocok untuk semua kasus.
Tips Authentication API Modern
Agar sistem tetap aman dan relevan, beberapa praktik yang sebaiknya diterapkan:
- Gunakan HTTPS untuk semua metode
- Hindari menyimpan kredensial sensitif di client
- Terapkan token expiration
- Gunakan refresh token jika perlu
- Logging dan monitoring aktivitas autentikasi
- Rate limiting pada endpoint login
Authentication API yang baik bukan hanya soal metode, tetapi juga soal implementasi dan monitoring berkelanjutan.
Kesimpulan
Authentication API adalah komponen krusial dalam API dan sistem web modern. Mulai dari API key hingga OAuth 2.0 dan mTLS, setiap metode memiliki peran dan konteks penggunaannya masing-masing. Dengan memahami karakteristik tiap jenis authentication, kamu bisa merancang sistem yang aman, scalable, dan sesuai dengan kebutuhan bisnis saat ini.
Untuk menjalankan sistem autentikasi dengan performa optimal dan keamanan terjaga, infrastruktur yang andal sangat dibutuhkan. Cloud VPS DomaiNesia menyediakan lingkungan server yang fleksibel, aman, dan siap mendukung berbagai skema authentication API modern, baik untuk aplikasi kecil hingga sistem berskala besar.

Ita Sugiharti
If this post has reached you, then I hope it helps. If you have any questions or feedback, just leave a comment.