Brute Force Attack: Cara Mencegahnya pada Website
Oleh
Mila Rosyida
Hai DomaiNesians! Serangan brute force bisa mengancam akun administrator dan keamanan website ketika penyerang mencoba banyak kombinasi kata sandi untuk mendapatkan akses. Risiko ini meningkat jika akun memakai password yang mudah ditebak dan halaman login tidak memiliki pembatasan percobaan masuk.
Untuk mengurangi risikonya, gunakan kata sandi panjang dan unik, aktifkan autentikasi dua faktor (2FA), batasi percobaan login, serta pantau aktivitas mencurigakan. Berikut penjelasan cara kerja brute force attack dan langkah pencegahan yang bisa kamu terapkan.
Apa Itu Brute Force Attack?
Brute force attack adalah upaya menebak kata sandi atau kredensial dengan mencoba banyak kemungkinan sampai menemukan kombinasi yang benar. Prosesnya biasanya dilakukan secara otomatis, sehingga penyerang dapat mengirimkan percobaan login dalam jumlah besar.
Serangan ini bisa menyasar akun email, panel administrasi website, aplikasi, hingga layanan server. Keberhasilannya bergantung pada beberapa faktor, seperti kekuatan kata sandi, jumlah percobaan yang diizinkan, dan perlindungan tambahan pada sistem login.
Brute force tidak selalu berarti penyerang mencoba semua kombinasi secara acak. Ada pula pendekatan yang memanfaatkan daftar kata sandi umum, pola tertentu, atau kredensial yang pernah bocor. Karena itu, perlindungan yang efektif tidak cukup mengandalkan kata sandi saja.
Cara Mencegah Brute Force Attack pada Website
Pencegahan brute force attack sebaiknya diterapkan secara berlapis. Beberapa langkah berikut dapat digunakan pada berbagai jenis website, sedangkan pengaturan tertentu berlaku khusus untuk WordPress.
1. Gunakan Password Panjang dan Unik
Langkah awal yang paling penting adalah membuat kata sandi yang sulit ditebak. Utamakan panjang kata sandi dan pastikan setiap akun memiliki password yang berbeda. Sebagai panduan, NIST merekomendasikan setidaknya 15 karakter untuk password yang digunakan sebagai satu-satunya faktor autentikasi.
Kamu bisa menggunakan passphrase berupa rangkaian beberapa kata yang panjang dan tidak mudah diprediksi. Hindari nama, tanggal lahir, pola keyboard, atau kata sandi umum. Password manager juga membantu membuat serta menyimpan kata sandi unik tanpa perlu menghafal semuanya.
2. Batasi Percobaan Login
Pembatasan login atau login throttling mengurangi kesempatan penyerang untuk menebak kata sandi berulang kali dalam waktu singkat. Sistem dapat menunda percobaan berikutnya, meminta verifikasi tambahan, atau mengunci akses sementara ketika terdeteksi terlalu banyak kegagalan login.
Atur batas percobaan berdasarkan kebutuhan website dan pantau dampaknya terhadap pengguna sah. Hindari penguncian permanen secara otomatis karena dapat disalahgunakan untuk menghalangi pemilik akun mengakses website.
Perlindungan pada halaman login juga perlu didukung keamanan di tingkat hosting. Web Hosting Nimbus DomaiNesia menyediakan fitur keamanan seperti Imunify360 dan IP Firewall untuk membantu memperkuat perlindungan website. Kamu bisa melihat pilihan Hosting DomaiNesia untuk menyesuaikannya dengan kebutuhan website.
3. Aktifkan CAPTCHA pada Halaman Login
CAPTCHA membantu membedakan aktivitas pengguna biasa dengan percobaan otomatis dari bot. Saat sistem mendeteksi pola login mencurigakan, CAPTCHA bisa digunakan sebagai verifikasi tambahan sebelum permintaan diproses.
Meski membantu mengurangi percobaan otomatis, CAPTCHA bukan perlindungan yang sempurna. Gunakan fitur ini bersama pembatasan login dan autentikasi dua faktor agar hasilnya lebih efektif.
4. Gunakan Two-Factor Authentication (2FA)
Two-Factor Authentication atau 2FA menambahkan langkah verifikasi setelah pengguna memasukkan kata sandi. Faktor kedua dapat berupa kode dari aplikasi autentikator atau metode verifikasi lain yang didukung oleh layanan.
Dengan 2FA, penyerang tidak otomatis dapat masuk meskipun berhasil mengetahui password. Untuk akun administrator website, prioritaskan metode autentikasi yang lebih tahan terhadap phishing jika tersedia, misalnya passkey atau kunci keamanan.
5. Evaluasi URL Login WordPress
WordPress secara umum menggunakan alamat /wp-login.php untuk halaman login. Beberapa plugin keamanan menyediakan opsi mengganti alamat ini agar percobaan otomatis yang hanya menyasar URL standar berkurang.
Namun, mengganti URL login bukan pengganti perlindungan autentikasi. Penyerang tetap bisa menemukan titik masuk lain. Karena itu, utamakan kata sandi unik, 2FA, pembatasan login, dan pembaruan WordPress serta plugin secara berkala.
6. Gunakan WAF dan Rate Limiting
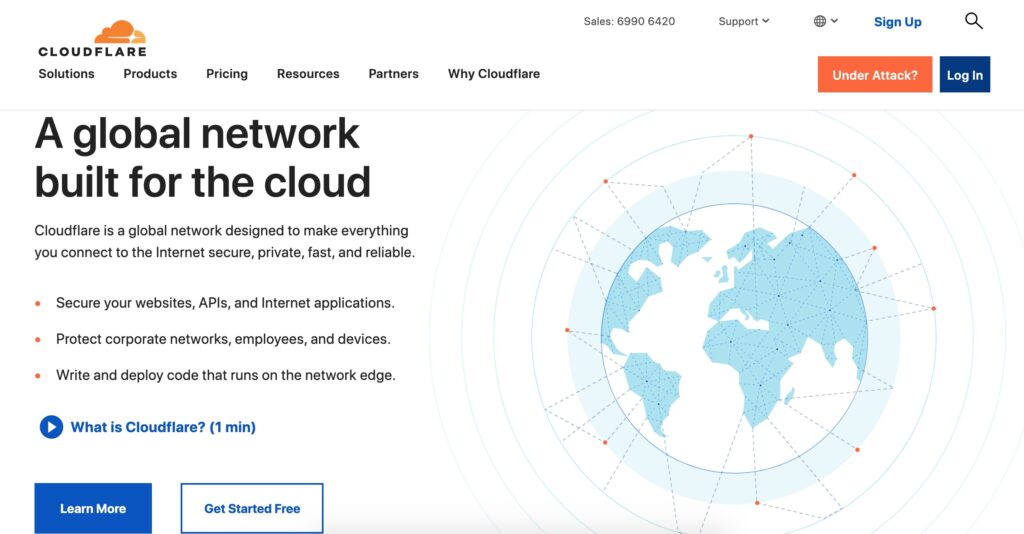
Cloudflare menyediakan layanan keamanan jaringan, termasuk Web Application Firewall (WAF) dan pengaturan rate limiting. Fitur tersebut dapat membantu menyaring permintaan berbahaya dan membatasi lalu lintas berlebihan ke halaman login.
Beberapa pengaturan yang dapat dipertimbangkan meliputi:
- WAF: menyaring permintaan yang sesuai dengan pola ancaman atau aturan keamanan yang diterapkan.
- Rate limiting: membatasi frekuensi permintaan ke endpoint login selama periode tertentu.
- Challenge untuk lalu lintas mencurigakan: memberikan pemeriksaan tambahan pada permintaan yang dianggap berisiko.
Sesuaikan aturan dengan perilaku pengguna website dan fitur yang tersedia pada paket layanan. Pengaturan yang terlalu ketat dapat menghambat pengunjung maupun administrator yang sah.
Perlindungan tambahan untuk website
Perkuat Keamanan Website dengan Hosting Nimbus
Web Hosting Nimbus DomaiNesia dilengkapi Imunify360, WAF, SSL, dan remote backup untuk membantu menjaga keamanan website. Lengkapi perlindungannya dengan kata sandi kuat, 2FA, serta pembatasan login.
7. Pantau Log Aktivitas Login
Log aktivitas membantu pemilik website mendeteksi percobaan login yang tidak biasa. Perhatikan lonjakan login gagal, percobaan akses dari sumber yang tidak dikenal, dan aktivitas pada akun administrator di luar kebiasaan.
Untuk website WordPress, kamu dapat memakai plugin pencatat aktivitas yang mendukung pemantauan autentikasi, lalu meninjau catatan yang dihasilkannya secara berkala. Selain itu, log akses server atau fitur laporan pada panel hosting dapat membantu penelusuran ketika terjadi lonjakan permintaan ke halaman login.
Catatan: pengaturan WP_DEBUG dan WP_DEBUG_LOG ditujukan untuk debugging dan pencatatan kesalahan aplikasi, bukan secara khusus untuk merekam percobaan login. Jangan mengaktifkan mode debug pada website produksi hanya untuk memantau serangan brute force.
Jika terdapat aktivitas yang mencurigakan, periksa akun terdampak, ubah kredensial yang diduga bocor, tinjau izin pengguna, dan perketat aturan firewall bila diperlukan. Pastikan cadangan website tersedia sebelum melakukan perubahan besar pada sistem.
Metode Brute Force Attack yang Perlu Diketahui
Penyerang dapat menggunakan beberapa pendekatan untuk menebak kredensial. Memahami perbedaannya membantu kamu memilih pengamanan yang sesuai.
Simple Brute Force
Metode sederhana mencoba banyak kemungkinan karakter secara sistematis hingga menemukan kombinasi yang cocok. Serangan menjadi lebih sulit ketika kata sandi panjang, tidak mudah ditebak, dan sistem membatasi jumlah percobaan login.
Dictionary Attack
Dictionary attack menggunakan daftar kata sandi yang umum dipakai atau pernah ditemukan dalam kebocoran data. Penyerang tidak harus memulai dari kombinasi acak karena daftar tersebut berisi kandidat password yang dianggap paling mungkin berhasil.
Reverse Brute Force
Pada reverse brute force, penyerang memakai satu kata sandi umum untuk dicoba pada banyak akun atau nama pengguna. Cara ini berbeda dari upaya menebak banyak password pada satu akun. Penggunaan password yang sama oleh banyak orang meningkatkan risiko keberhasilannya.
Hybrid Attack
Hybrid attack menggabungkan daftar kata sandi dengan variasi pola, misalnya menambahkan angka, simbol, atau perubahan huruf tertentu. Itulah sebabnya mengganti satu huruf dengan angka tidak otomatis membuat password menjadi kuat.
Credential Stuffing
Credential stuffing memanfaatkan pasangan nama pengguna dan kata sandi yang telah bocor dari layanan lain. Penyerang kemudian mencoba kredensial tersebut pada website berbeda. Teknik ini berkaitan dengan penyalahgunaan login otomatis, tetapi tidak selalu menebak password dari awal.
Penggunaan password unik pada setiap layanan, ditambah 2FA, sangat penting untuk mengurangi dampak kebocoran kredensial.
Rainbow Table
Rainbow table adalah teknik pencarian berbasis nilai hash yang telah dihitung sebelumnya. Berbeda dari percobaan login langsung, teknik ini berkaitan dengan upaya memulihkan password dari hash yang berhasil diperoleh penyerang.
Sistem yang menyimpan password perlu menggunakan algoritma hashing khusus password dengan salt unik, seperti Argon2id atau algoritma lain yang sesuai, untuk mengurangi efektivitas serangan terhadap data hash.
Motif dan Dampak Brute Force Attack
Tujuan penyerang tidak selalu sekadar masuk ke satu akun. Ketika akses berhasil diperoleh, dampaknya bisa meluas ke data, layanan, dan reputasi pemilik website.
Pencurian Data Pribadi
Akun yang berhasil diambil alih dapat digunakan untuk membuka informasi pelanggan, dokumen internal, atau data sensitif lain sesuai izin yang dimiliki akun tersebut. Informasi ini berisiko disalahgunakan untuk penipuan dan pencurian identitas.
Penyebaran Malware
Jika penyerang mendapatkan akses dengan izin memodifikasi file atau aplikasi, mereka dapat mencoba menyisipkan malware. Dampaknya mencakup pencurian informasi, pengiriman spam, hingga gangguan operasional website.
Pengambilalihan Sistem
Akun administrator yang disusupi dapat memberi penyerang kemampuan untuk mengubah pengaturan, menambah pengguna baru, atau menghapus konten. Besarnya dampak bergantung pada tingkat akses akun dan kontrol keamanan yang diterapkan.
Kerusakan Reputasi Website
Perubahan konten tanpa izin, kebocoran data, atau website yang tidak dapat diakses dapat mengganggu kepercayaan pengunjung. Bagi website bisnis, insiden keamanan juga berpotensi menghambat aktivitas pelanggan dan layanan.
Lindungi Website dari Brute Force secara Berlapis
Tidak ada satu fitur yang mampu menghilangkan seluruh risiko serangan brute force. Kata sandi panjang, 2FA, pembatasan login, perlindungan jaringan, dan pemantauan aktivitas saling melengkapi untuk memperkuat keamanan akun serta website.
Jika kamu menggunakan WordPress, lanjutkan dengan panduan cara mengamankan website WordPress untuk memeriksa pengaturan lain yang tidak dibahas di sini. Lakukan juga pembaruan rutin serta pengujian pemulihan cadangan agar website lebih siap menghadapi insiden keamanan.

Mila Rosyida
Halo ! I'm a Technical Content Specialist in DomaiNesia. I love learn anything about Technical, Data, Machine Learning, and more Technology.